
 AI 분석 API
 MySQL
01 · PROBLEM
매칭이 끝난 사용자가 이전 방(A)의 종료 요청을 보냈지만, 네트워크 지연으로 요청이 늦게 도착했습니다.
지연 자체가 삭제를 만든 것은 아닙니다.
요청의 도착 순서가 뒤집힌 뒤, 과거 정리 요청이 최신 currentRoom=B를 조건 없이 삭제하면서 race condition이 발생했습니다.
PLAY STYLE
기능보다 다음 단계로 이어지는 서비스 흐름을 먼저 봅니다.
역할과 상태를 맞춰 다음 사람이 이어갈 결과를 남깁니다.
임시 대응보다 원인을 나누고 다시 생기지 않을 방식을 찾습니다.
오류를 고친 뒤 사용자에게 돌아간 결과까지 점검합니다.
테스트와 측정으로 확인한 선택을 실행하고 다시 검증합니다.
Java
Spring Boot
Spring Security
Redis
SQL
React
TypeScript
01
SCROLL02
개발의 흐름
2021.03–2025.08
경영정보학과 · 융합소프트웨어
2022.03–2022.12
HTML · CSS · 자바스크립트 웹 프로젝트
2023.01–2023.02
인공지능 기초 다지기 · 6주 코칭스터디 수료
2023.03–2023.12
신입생 대상 프로그래밍 스터디 기획 및 운영
2023.03–2024.02
앱 개발 프로젝트 · 팀 협업
2024.09–2025.02
영국 교환학생 · 최우수 성적
2025.03–2025.06
개발자 커뮤니케이션
2025.07–2026.06
자바 · 스프링 기반 백엔드 개발
2026.08
금융 실무 교육 · 현직자 멘토링

쌓아온 경험을,
NHN에서 이어가겠습니다.
03
Selected work
서비스의 핵심 흐름과 제가 맡은 범위를 간략히 정리했습니다.
필요한 보장을 고르고 월 단위로 구독하는 보험 시뮬레이터
기술 스택
팀 구성
5명BE 3, FE 1, INFRA 1담당 범위
성향 퀴즈와 얼굴 인증으로 시작하는 온라인 로테이션 미팅
기술 스택
팀 구성
6명FE 1, BE 3, AI 1, INFRA 1담당 범위
크롬 확장 프로그램으로 저장한 자료를 다시 찾고 정리하는 서비스
기술 스택
팀 구성
7명FE 1, BE 3, AI 2, INFRA 1담당 범위
얼굴·음성·설문으로 뇌졸중 위험 신호를 확인하는 모바일 앱
기술 스택
팀 구성
4명FE 1, BE 1, AI 2담당 범위
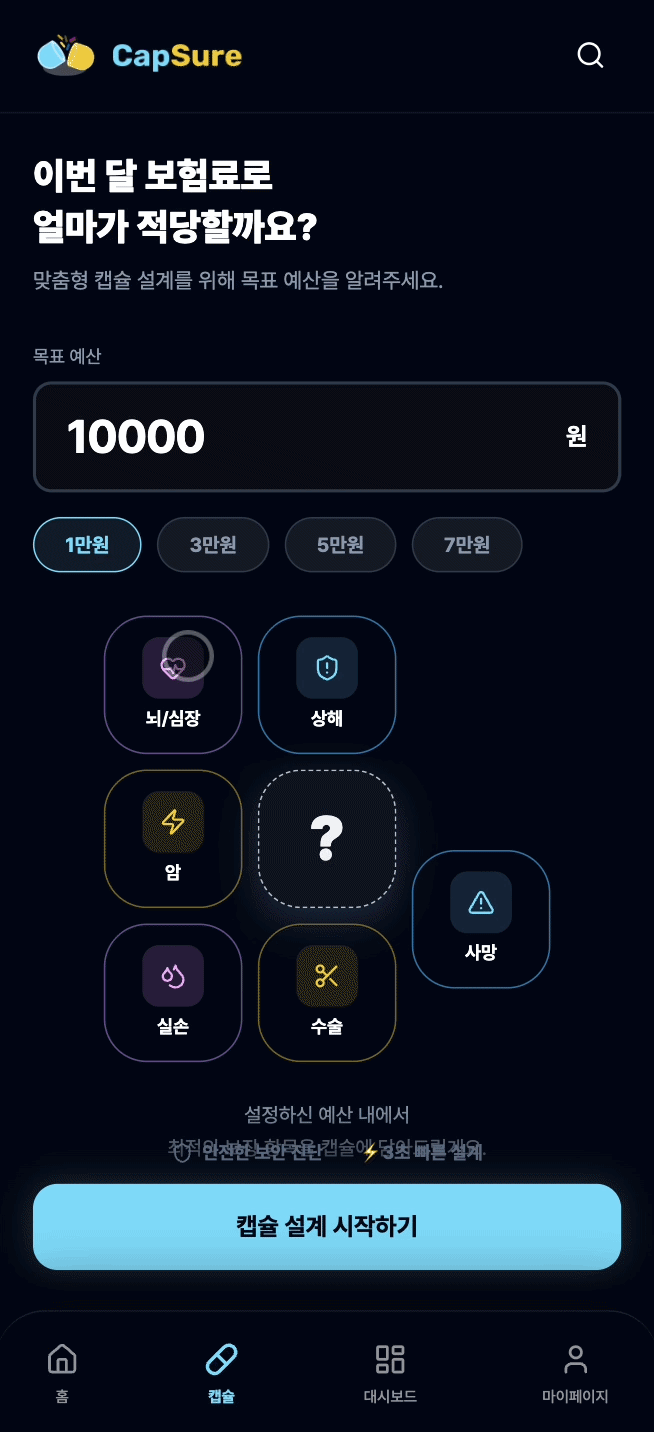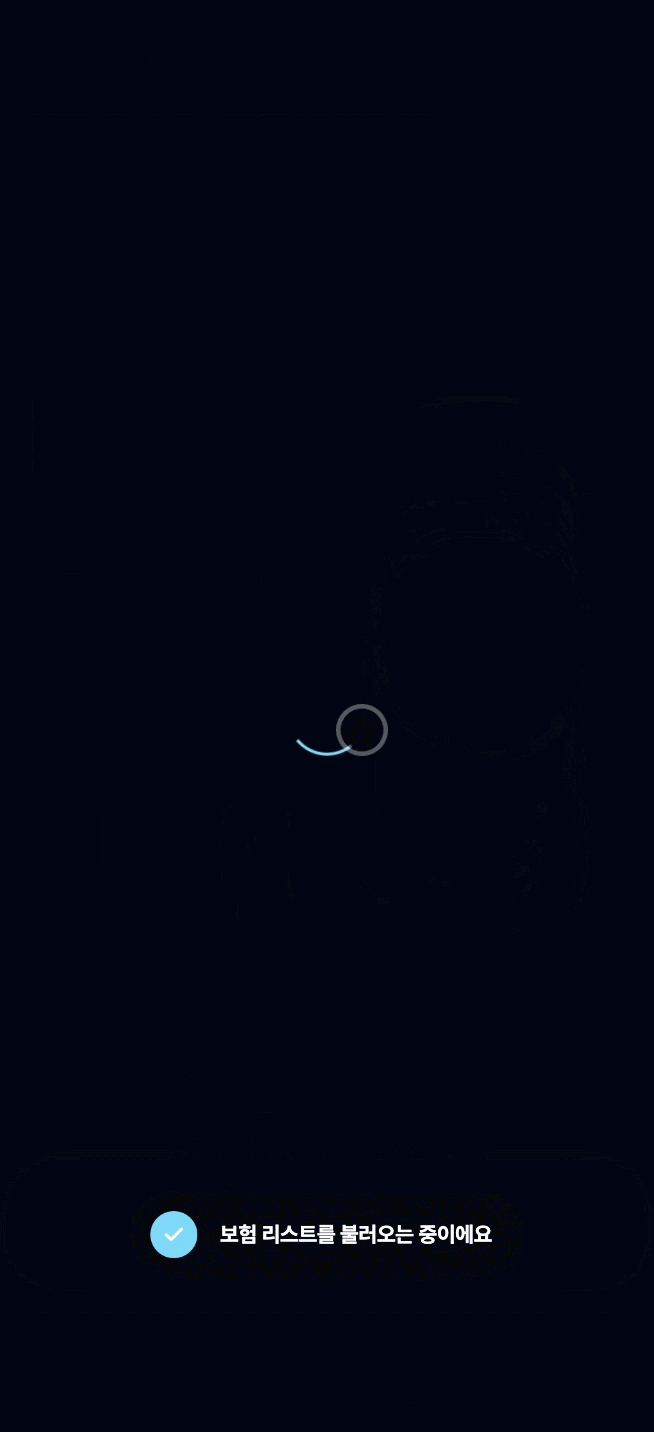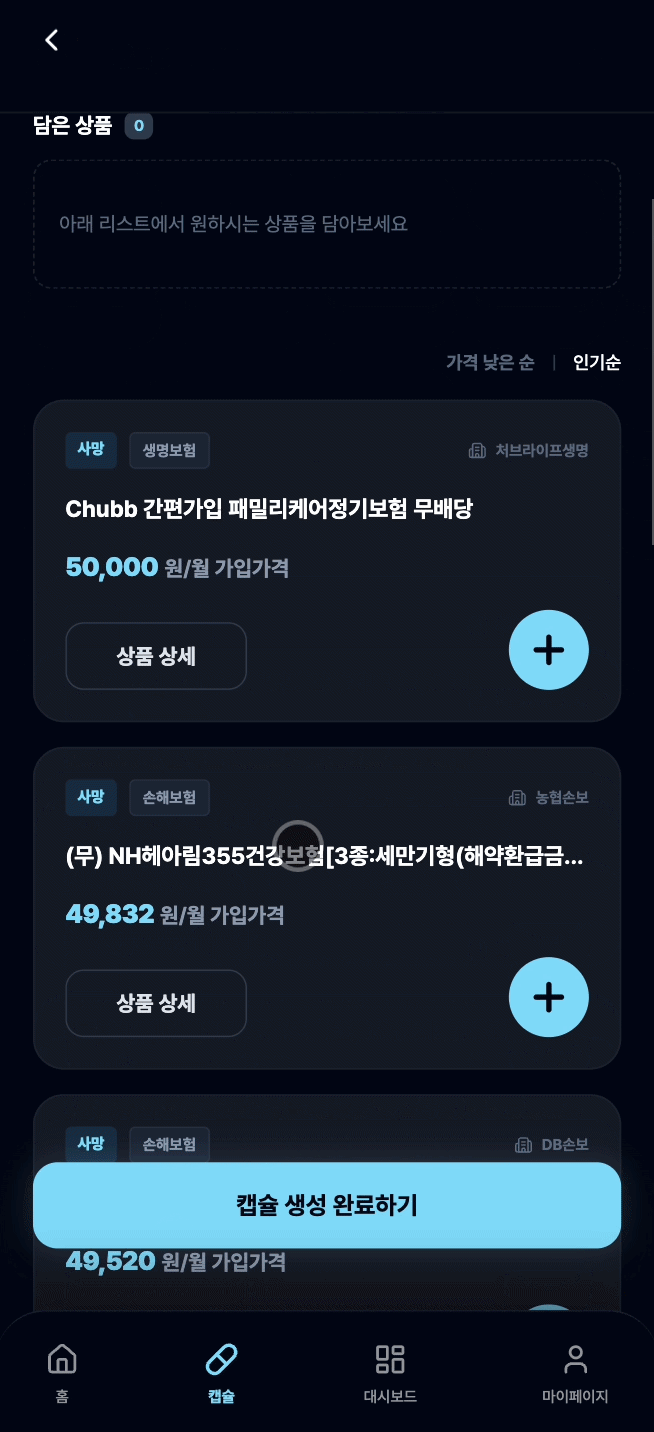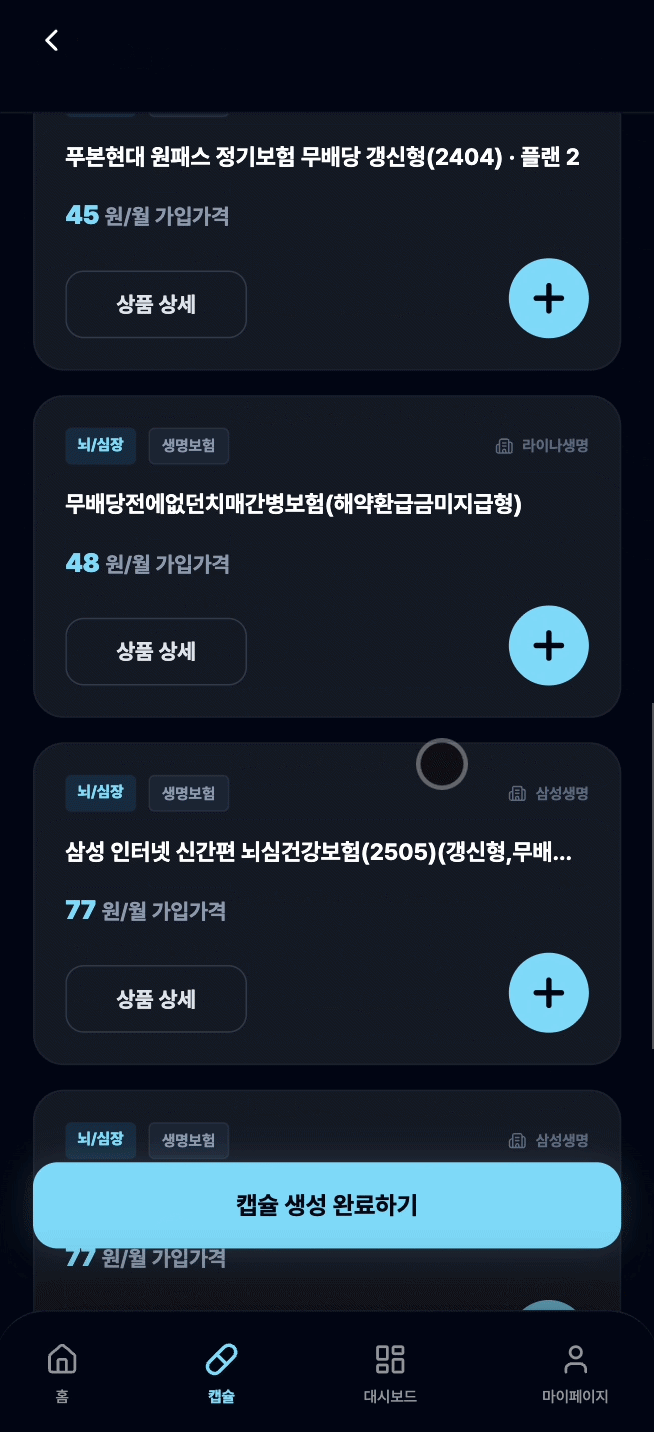
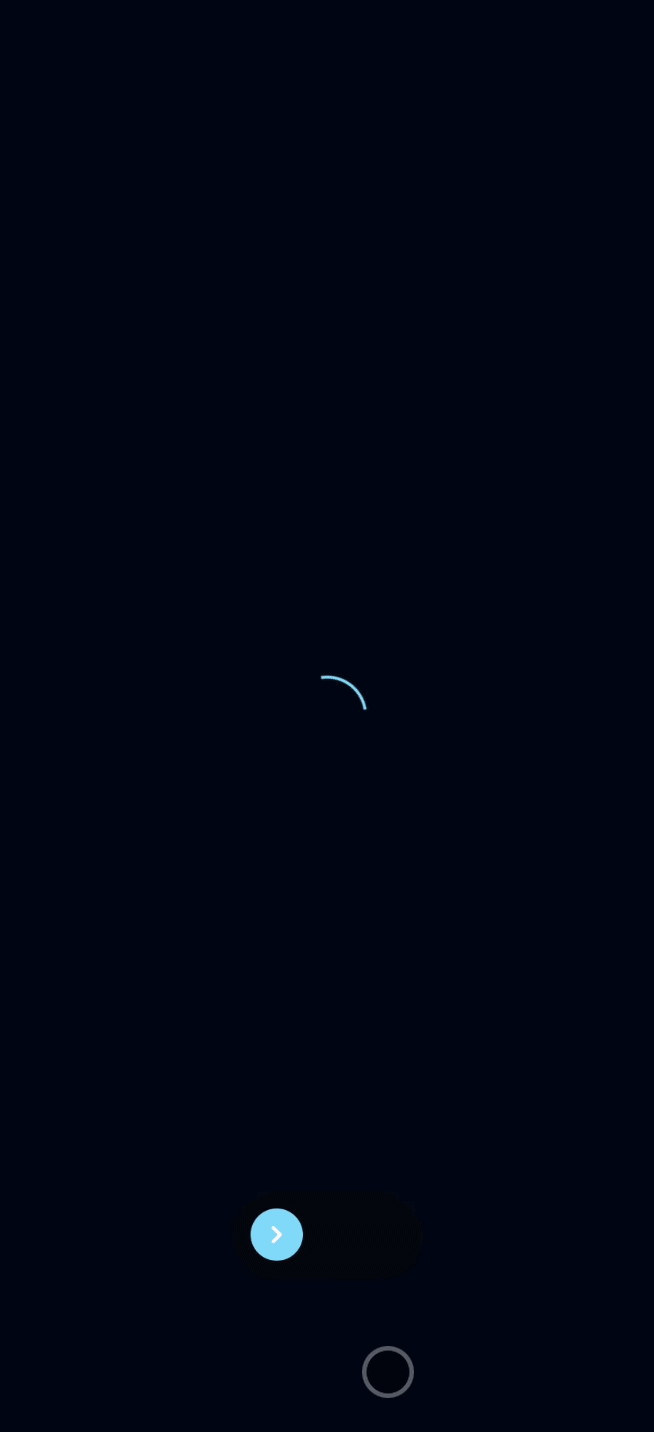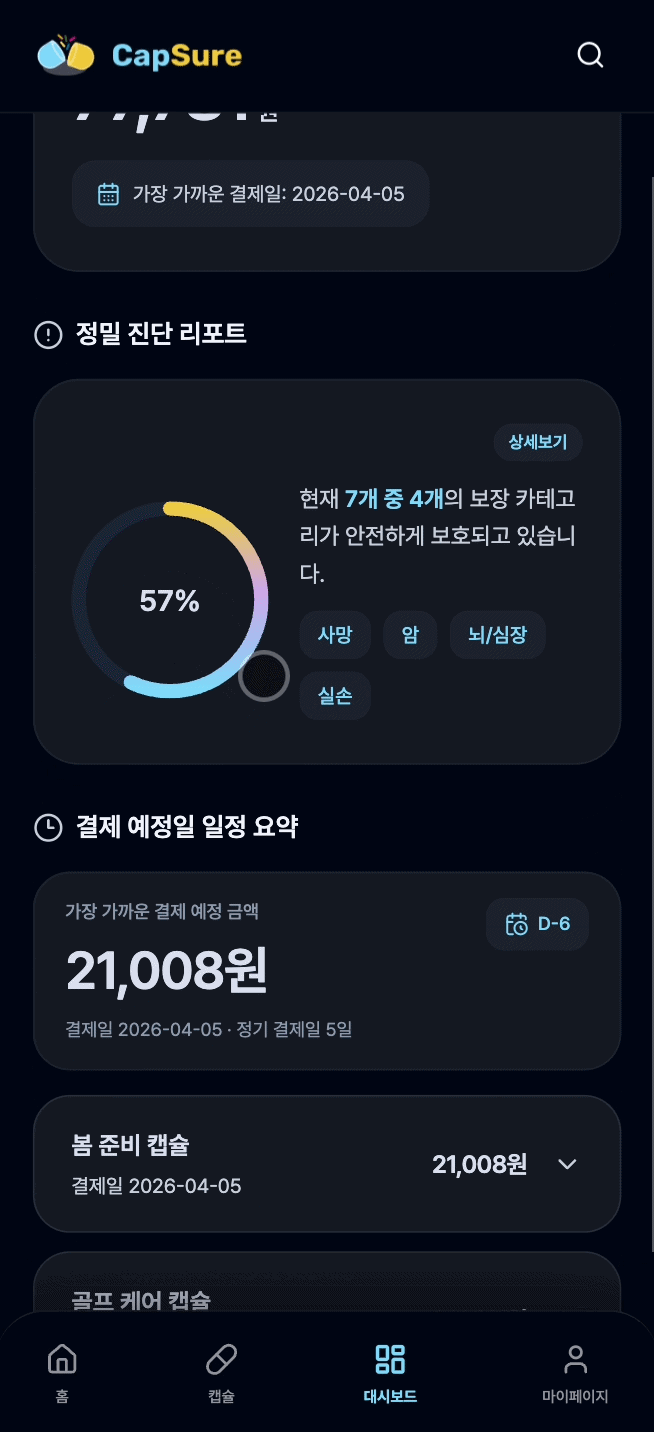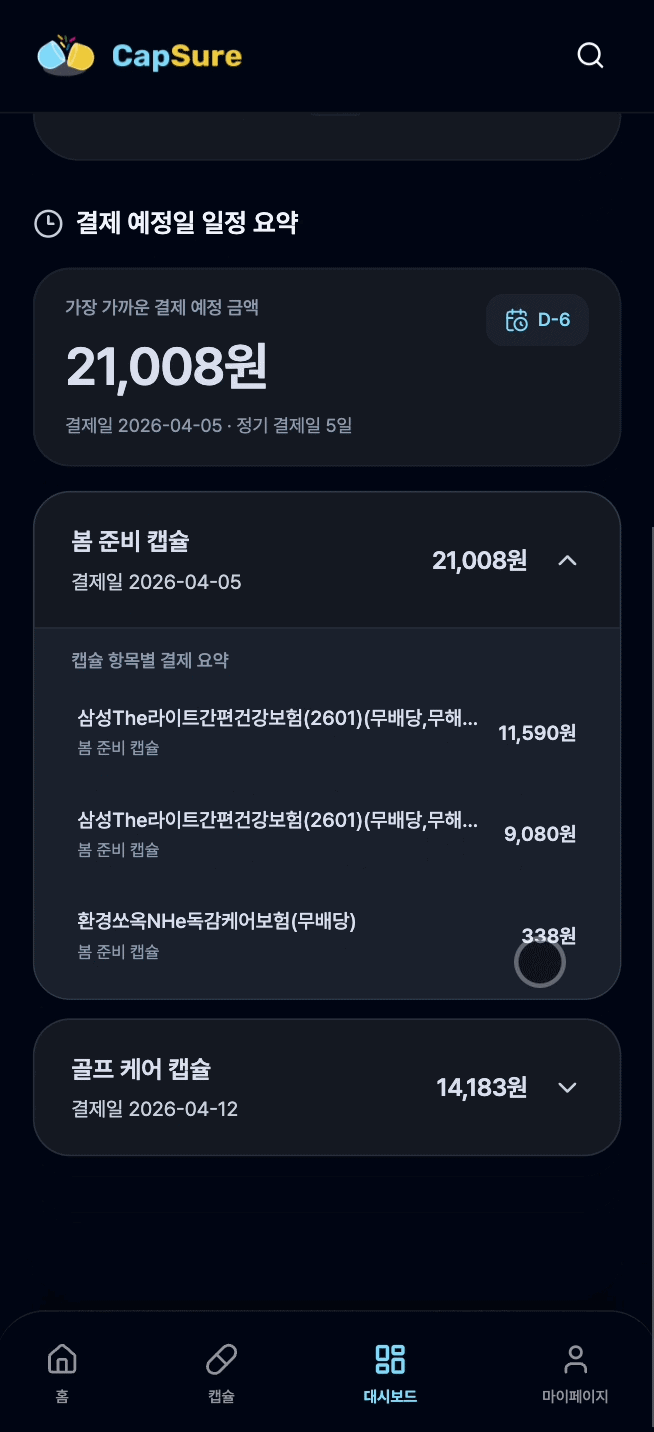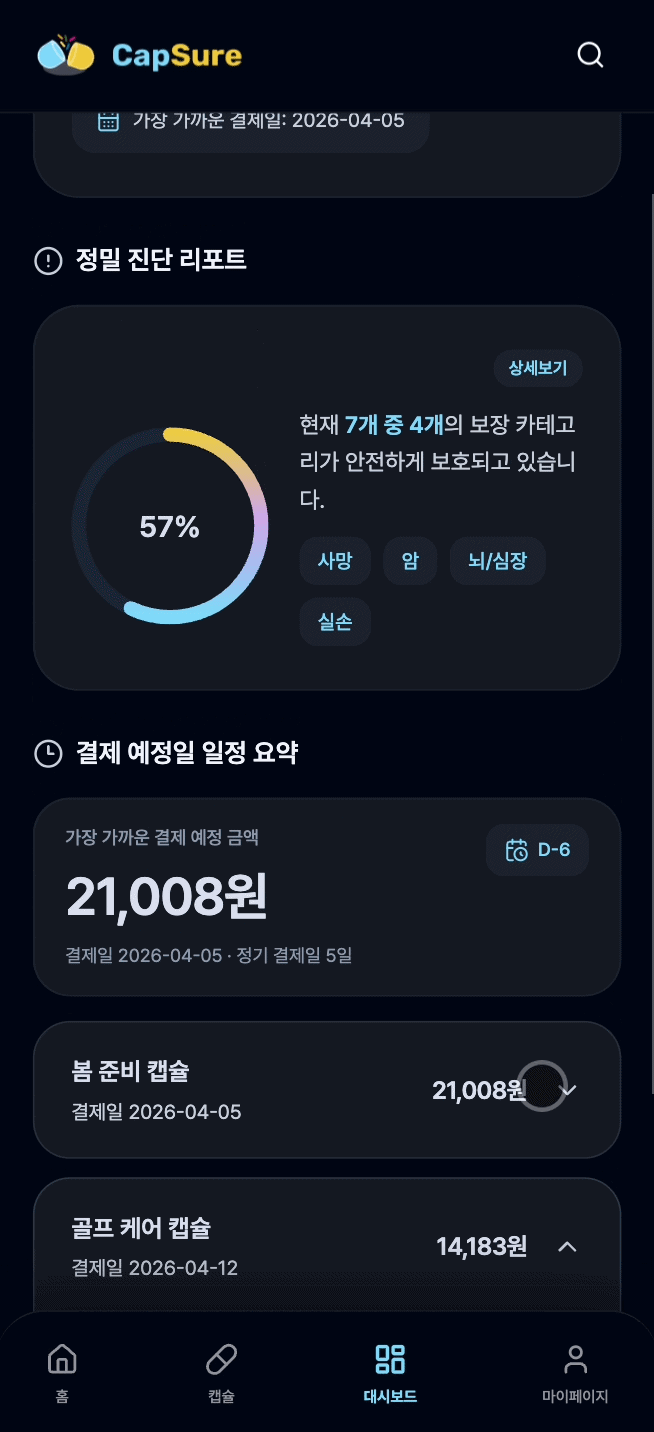
구독형 보험 프로세스 시뮬레이터
CapSure월 단위로 보험을 구성하고 구독하는 서비스입니다. 납입, 청구, 지급, 계약 유지가 한 흐름으로 이어지도록 설계했습니다.
 Java 21
 Spring Boot 3.5.11
 PostgreSQL
 React 19
외부 승인과 내부 저장을 구분하고, 같은 주문의 결과를 확인해 계약까지 복구했습니다.
수납 오류의 복구 완료 기준을 응답 성공이 아니라 계약 반영까지 잡는 관점입니다.
입금 기록과 계약 효력을 분리하고, 수납 순간에도 같은 만료 규칙을 적용했습니다.
배치 실행 순서와 무관하게 같은 업무 기준으로 계약 상태를 판단하는 관점입니다.
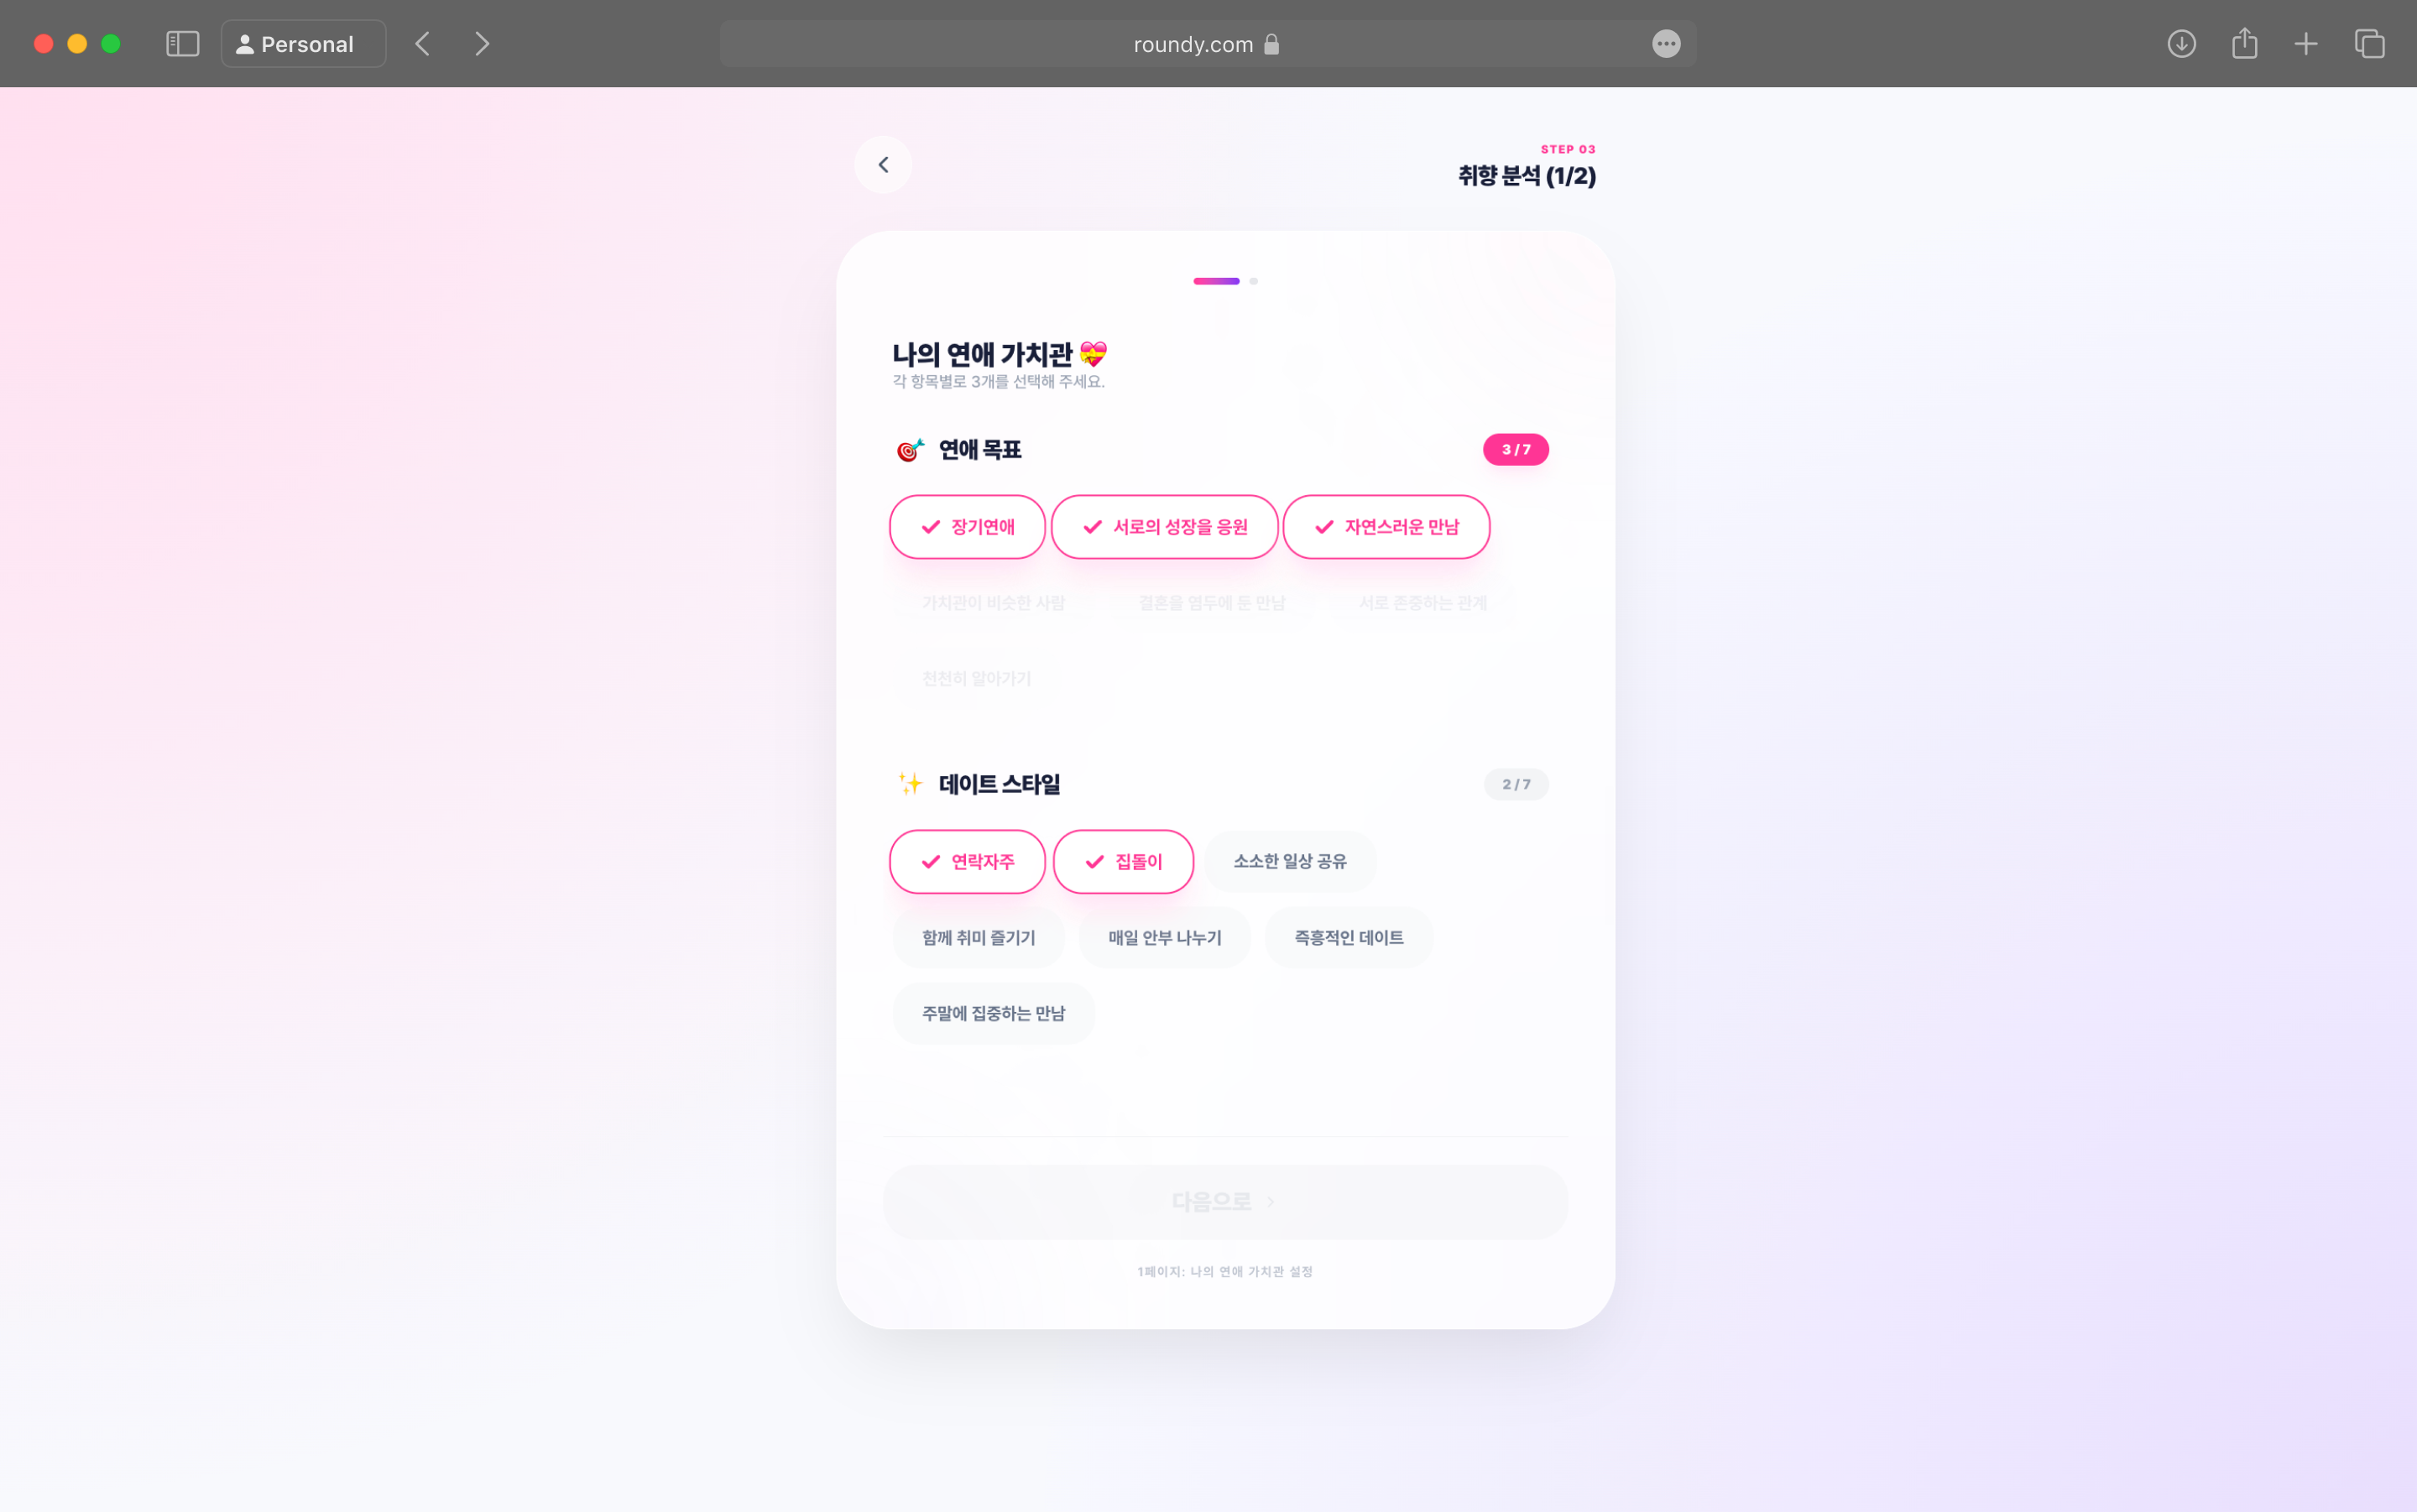
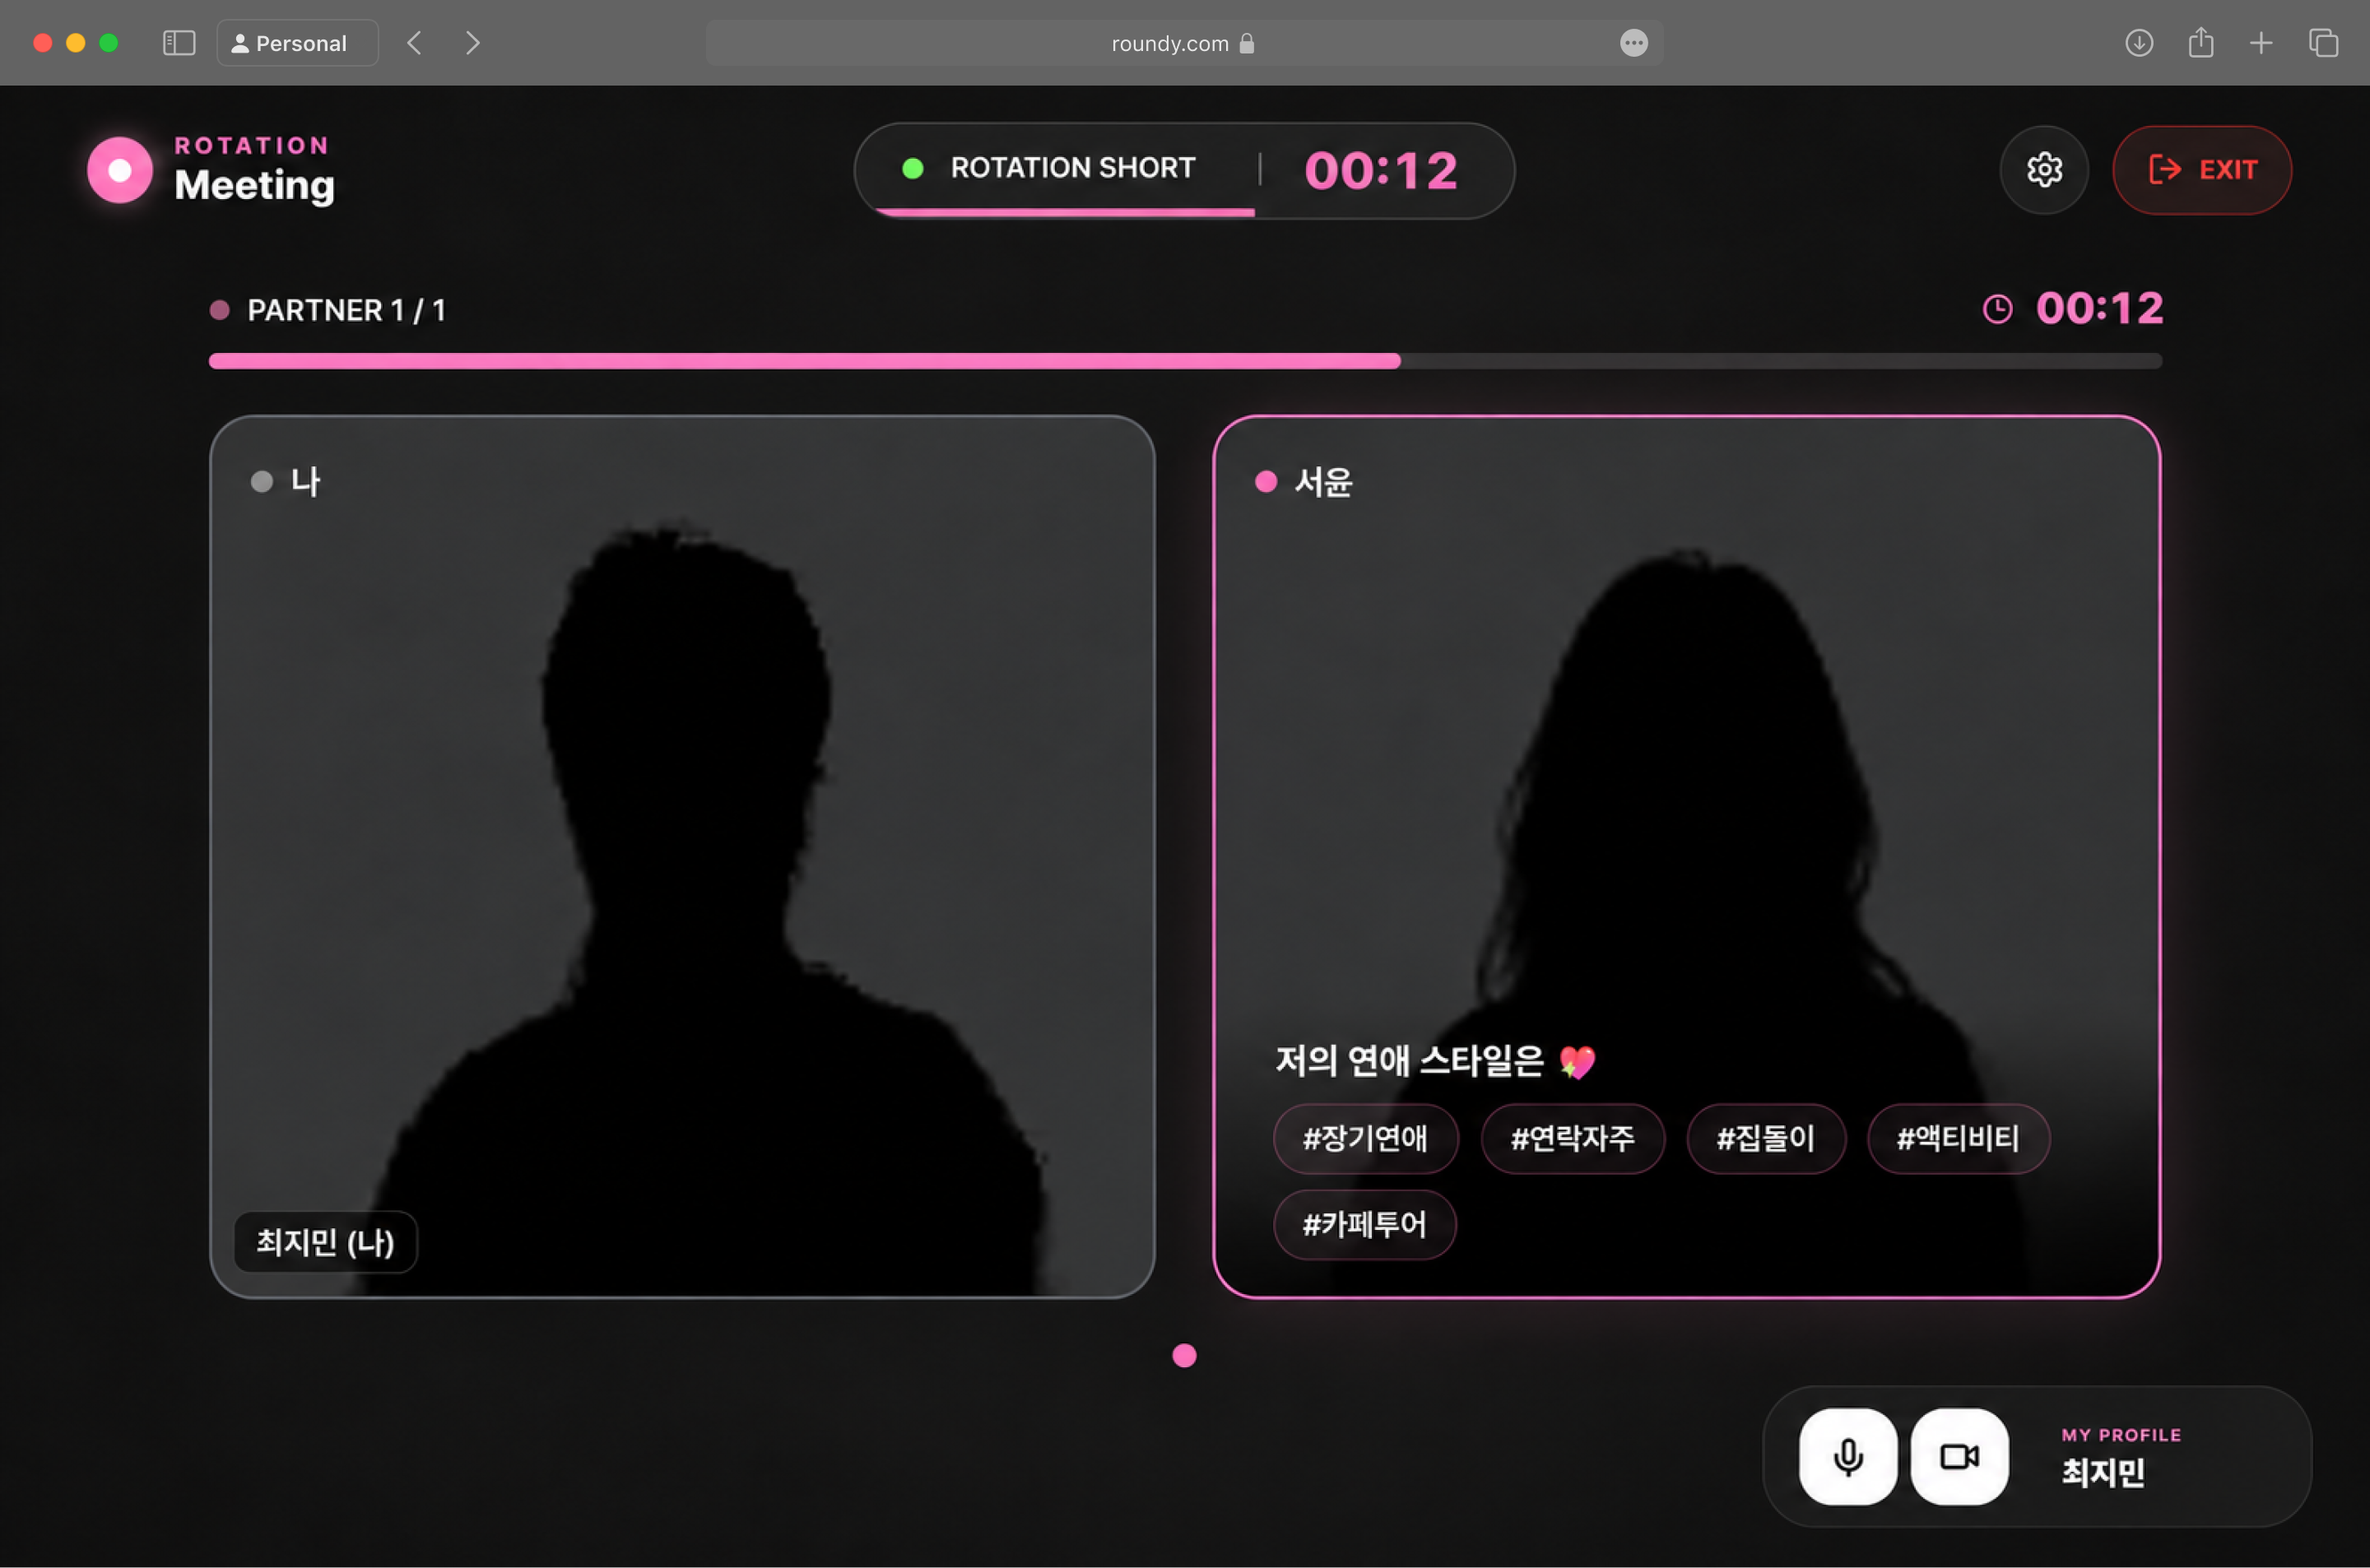
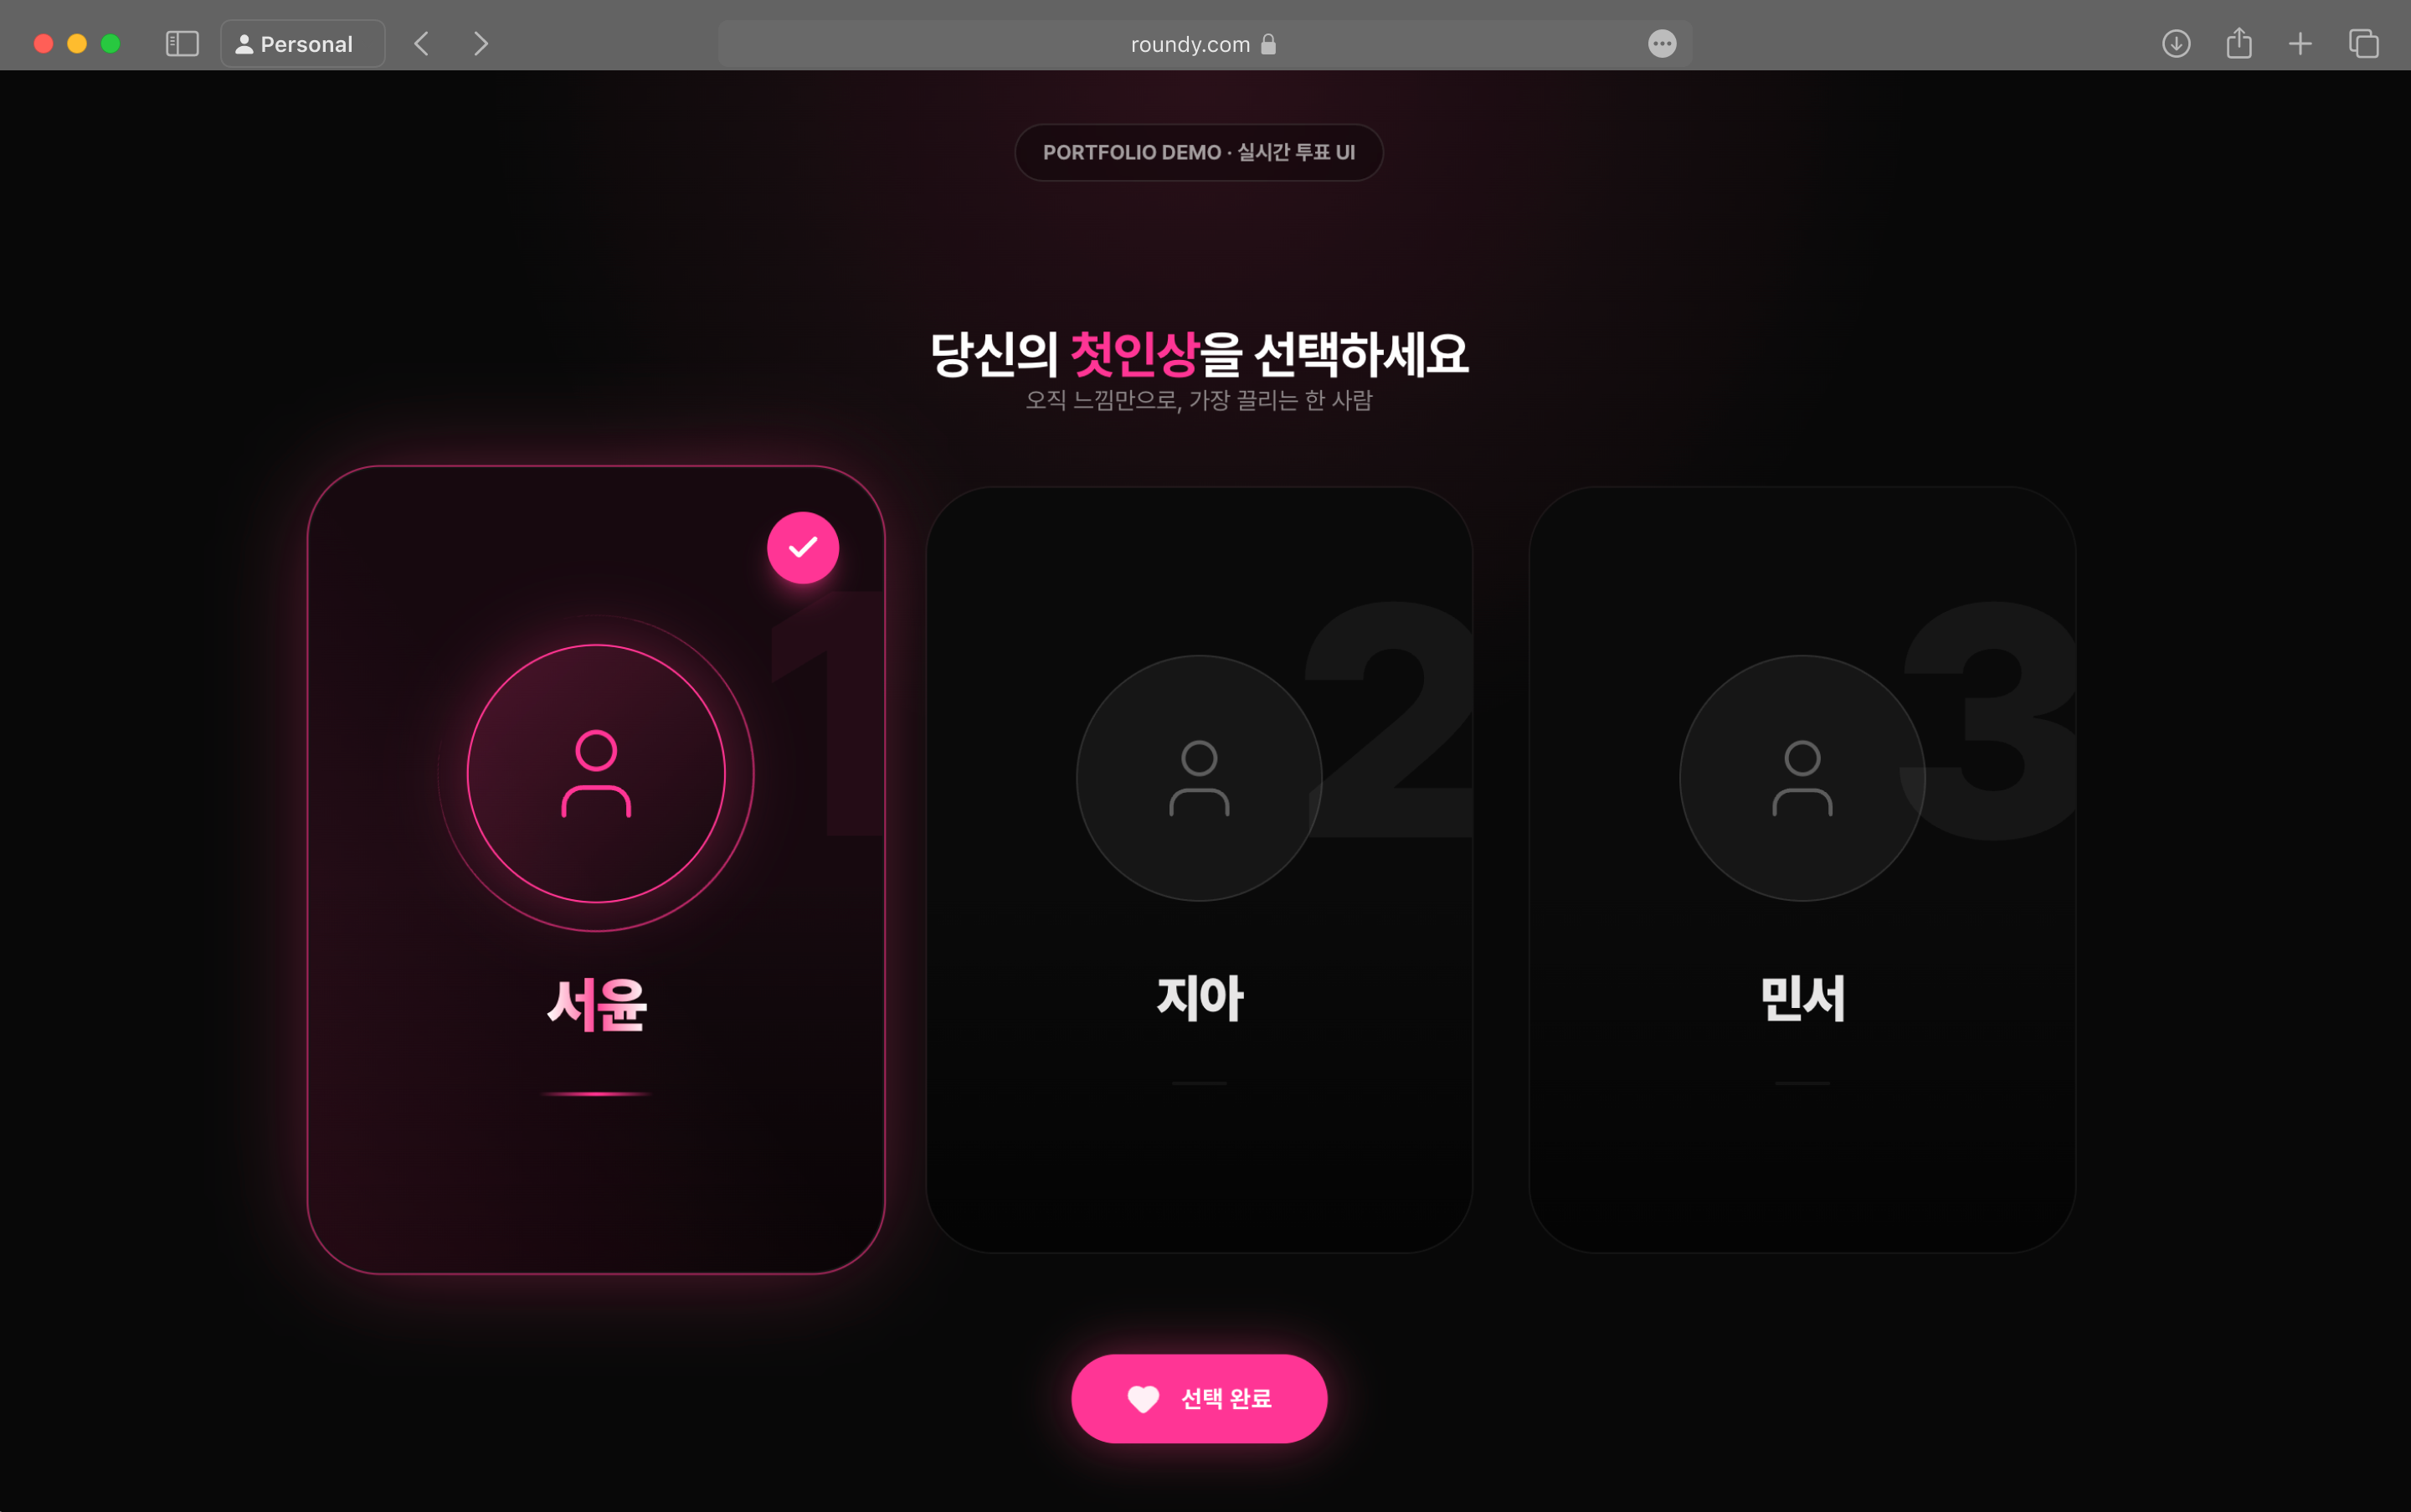
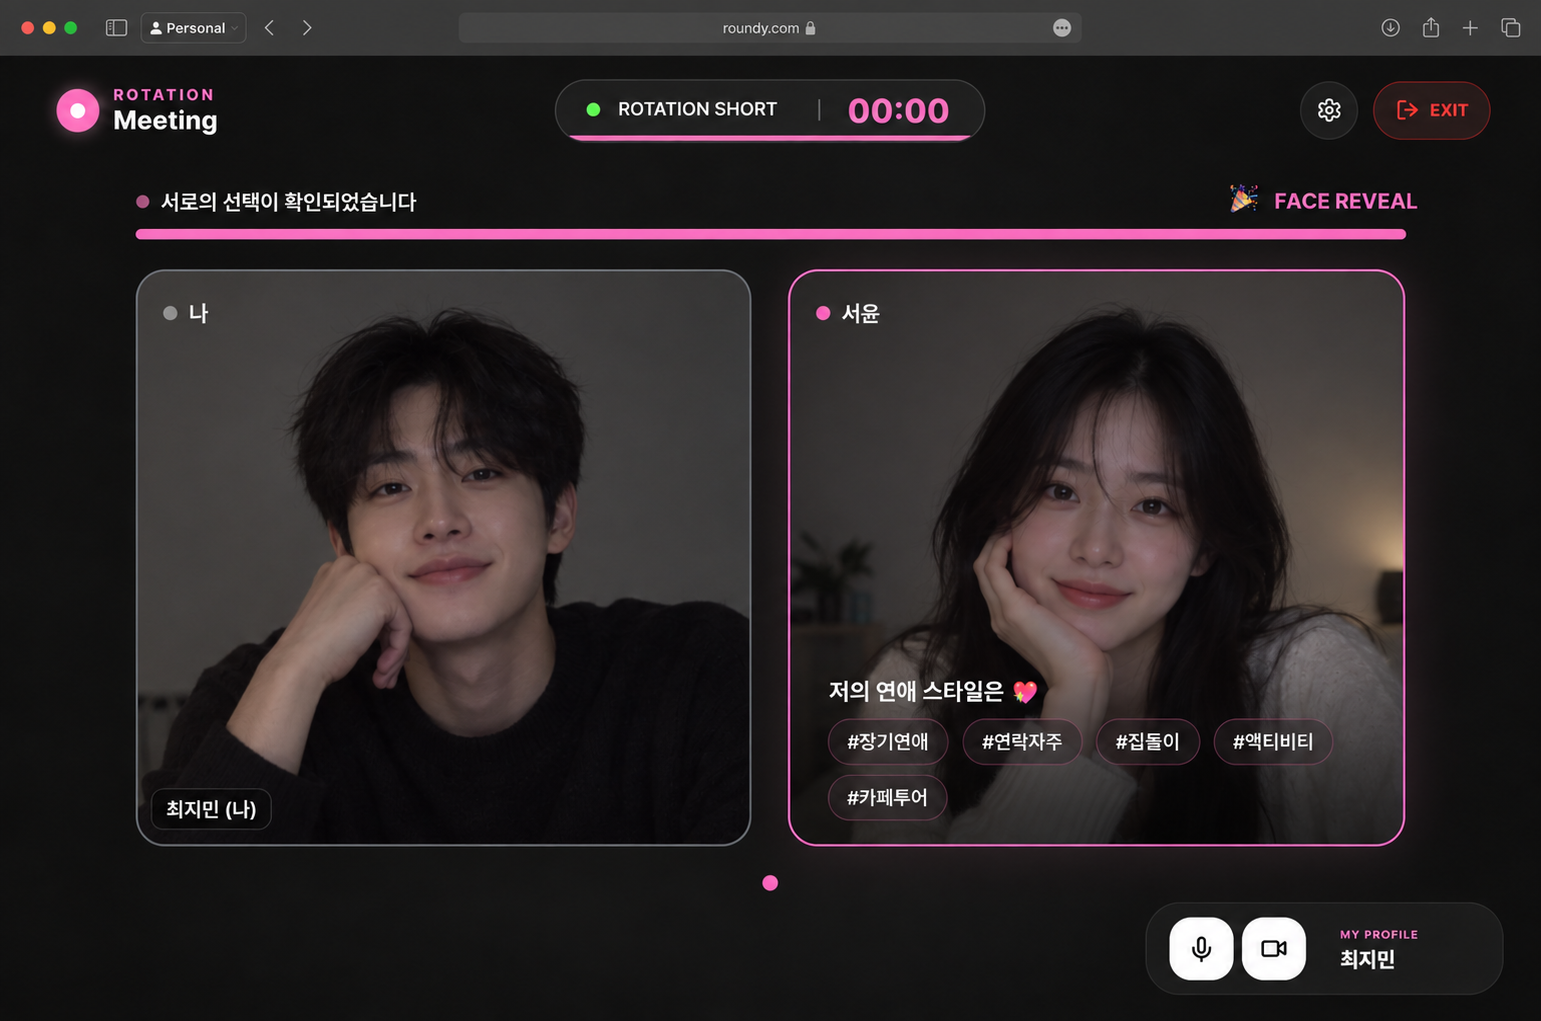
등록 사진과 실시간 촬영을 대조한 뒤, 마스킹 대화와 상호 선택을 거쳐 얼굴을 공개합니다.
얼굴 인증과 마스킹 기반 미팅
Roundy실시간으로 상대를 만나고, 실루엣으로 먼저 대화합니다. 서로 선택하면 시간이 흐를수록 마스킹이 풀리며 얼굴을 확인합니다.
Java 21Spring Boot 3.5.9 Redis와 LuaReact 19
 TypeScript 5.9
매칭이 끝난 사용자가 이전 방(A)의 종료 요청을 보냈지만, 네트워크 지연으로 요청이 늦게 도착했습니다.
지연 자체가 삭제를 만든 것은 아닙니다.
요청의 도착 순서가 뒤집힌 뒤, 과거 정리 요청이 최신 currentRoom=B를 조건 없이 삭제하면서 race condition이 발생했습니다.
Redis Lua로 인증 소비·큐 등록·방 배정을 묶었듯이, cleanup-room.lua에도 현재 매핑이 정리 대상 roomId와 같은 때만 삭제하는 가드를 추가했습니다.
local currentRoom = redis.call('GET', key) -- 현재 방 조회
local targetRoom = ARGV[1] -- 정리 요청 대상

if currentRoom == targetRoom then -- 여전히 같은 방일 때만
  redis.call('DEL', key) -- 삭제
  return 1
else
  return 0 -- 새 방이면 유지
end수정 전에는 100번 중 100번 새 방이 유실됐지만, 가드 적용 후에는 100번 중 0번으로 재현되지 않았습니다.
격리 Redis 8.4.0 · 모의 JWT/DB · 조건별 100회 로컬 시험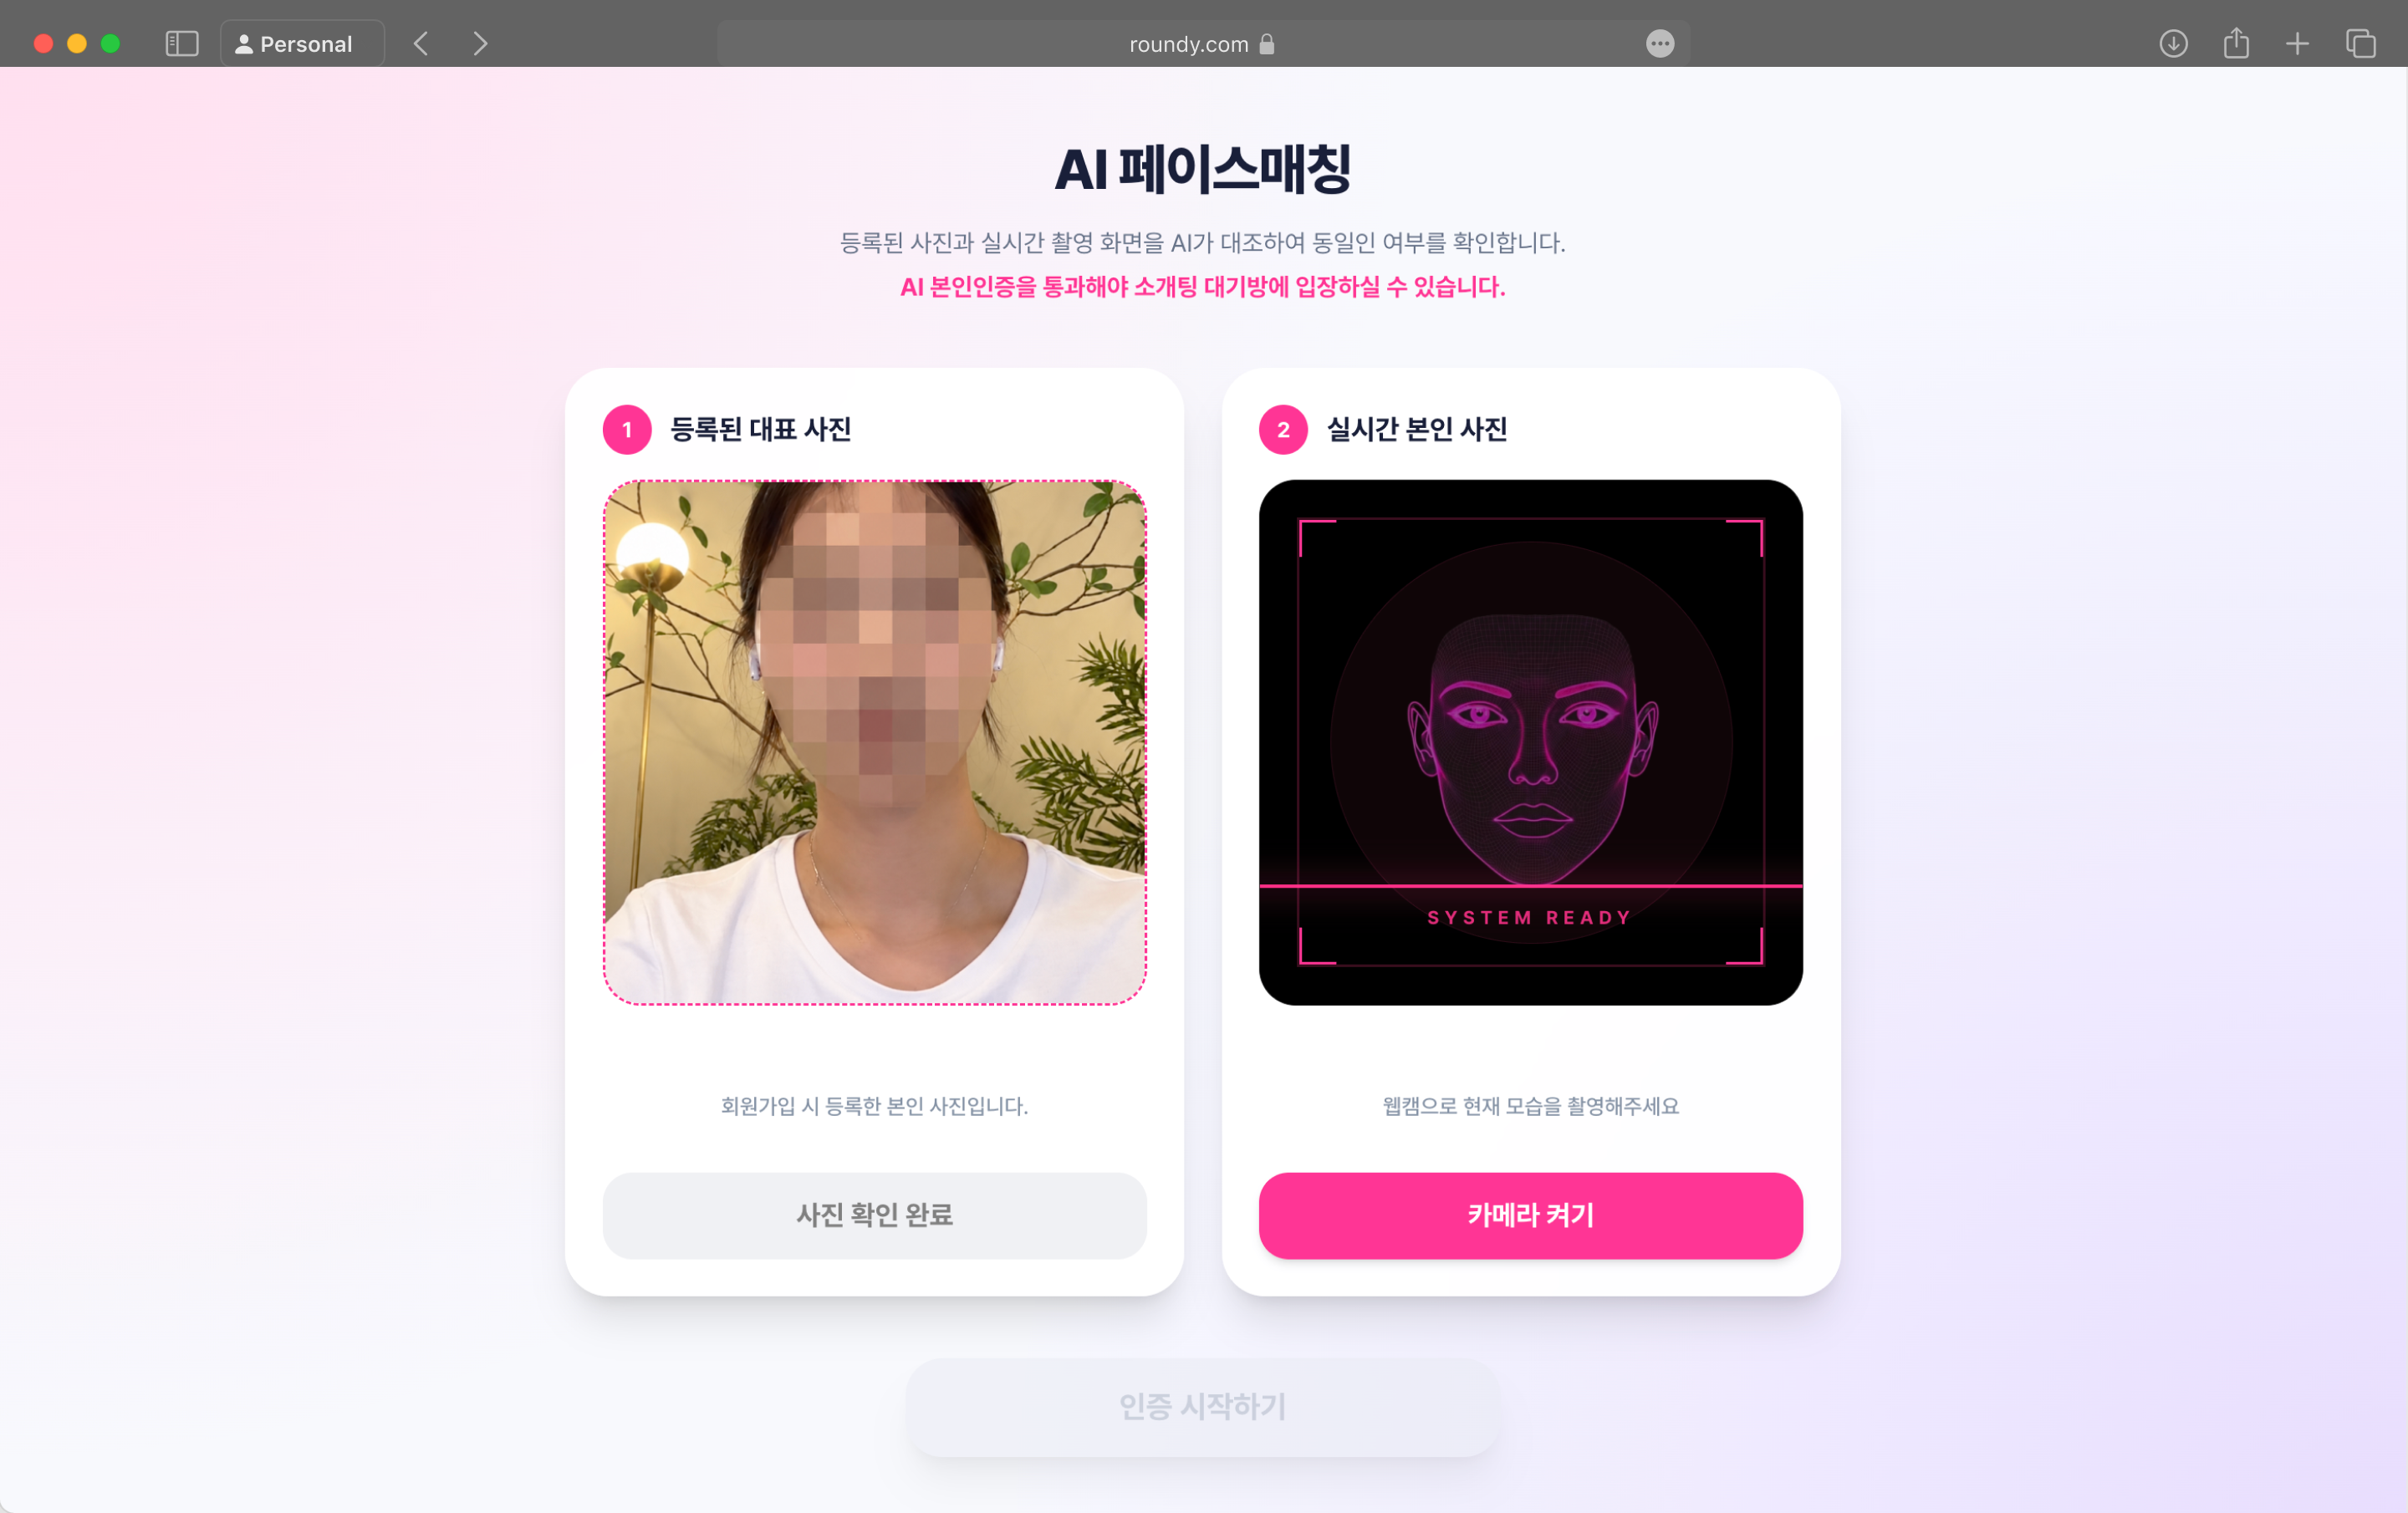
verify:{userId}:{requestId}다른 사용자의 요청에서
해당 토큰 사용 불가
이미 사용된 토큰은
다시 사용할 수 없음
만료된 토큰은
인증 완료 처리 불가
성공 여부만 검사하면 타인의 요청이나 겹친 요청이 같은 결과를 사용할 위험이 있습니다.소비 후 늦은 완료 응답이 결과를 되살리는 조건도 점검했습니다.
PENDING은 소비하지 않고, VERIFIED만 한 번 사용하도록 제한했습니다.
verify:{userId}:{requestId}에 결과를 귀속시켰습니다.완료는 PENDING에서만, 소비는 VERIFIED에서만 허용하는 Lua 전이로 재사용을 막았습니다.
if owner == userId && state == VERIFIED then
  consume(result) -- 1회 소비
end실제 Redis · 모의 DB · 8개 워커에 16개 소비 요청 제출
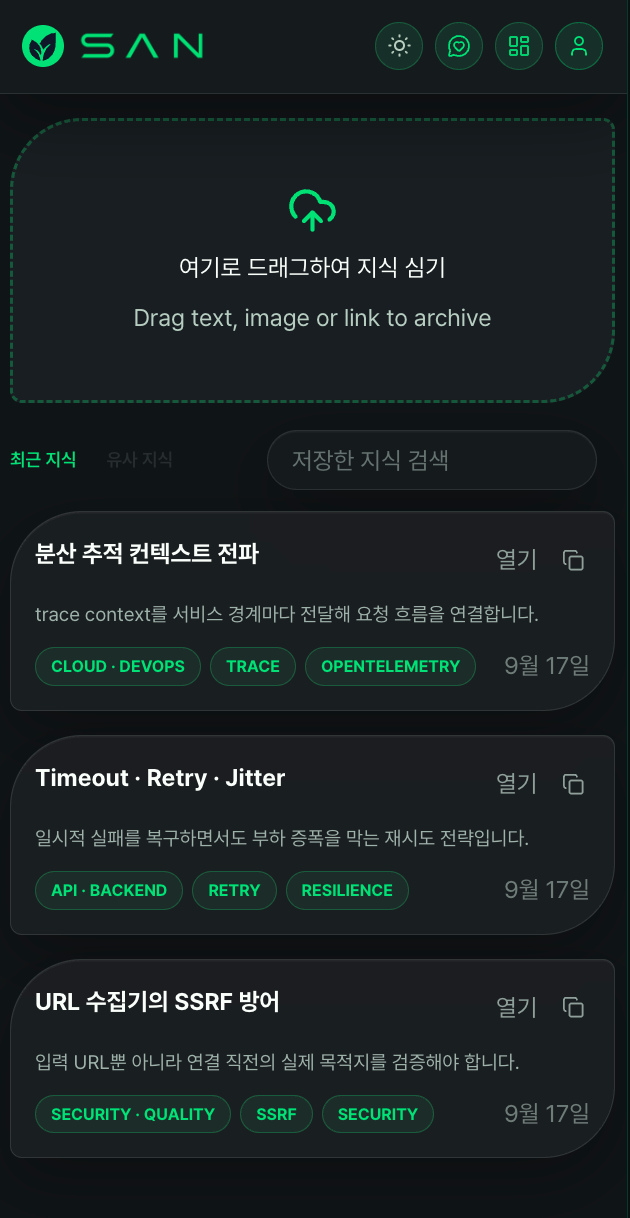
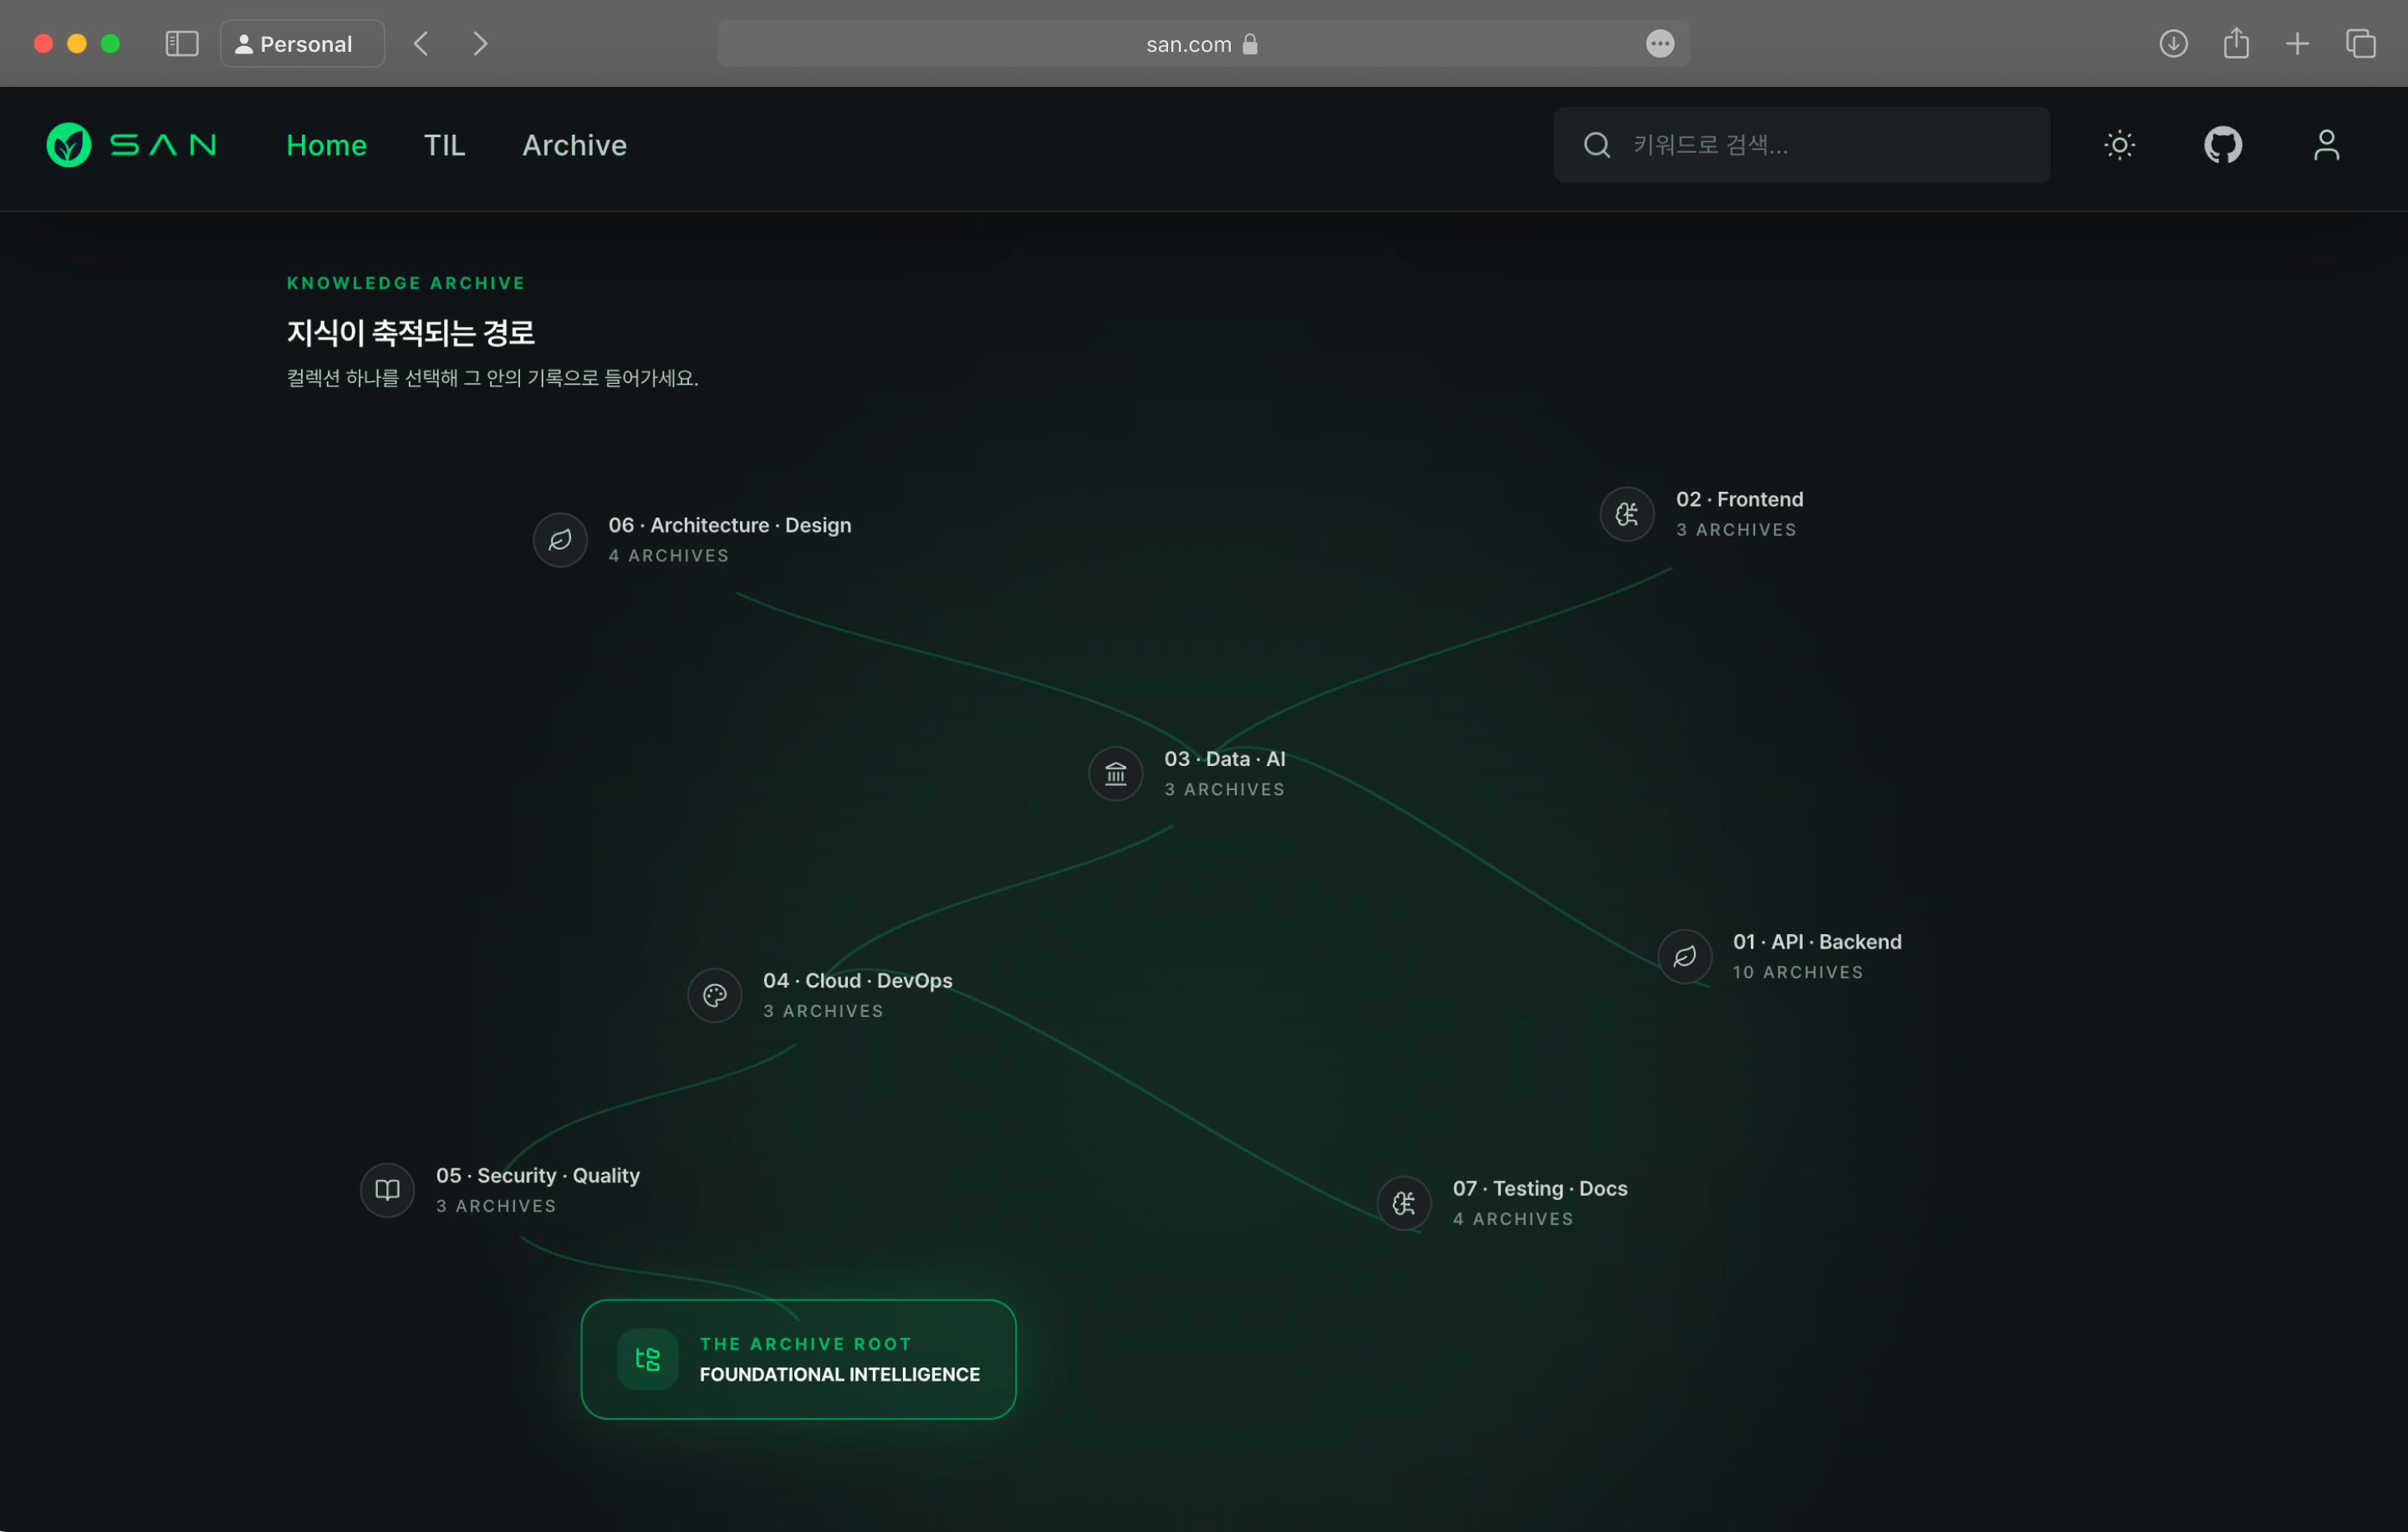
흩어진 자료가 하나의 지식 나무로
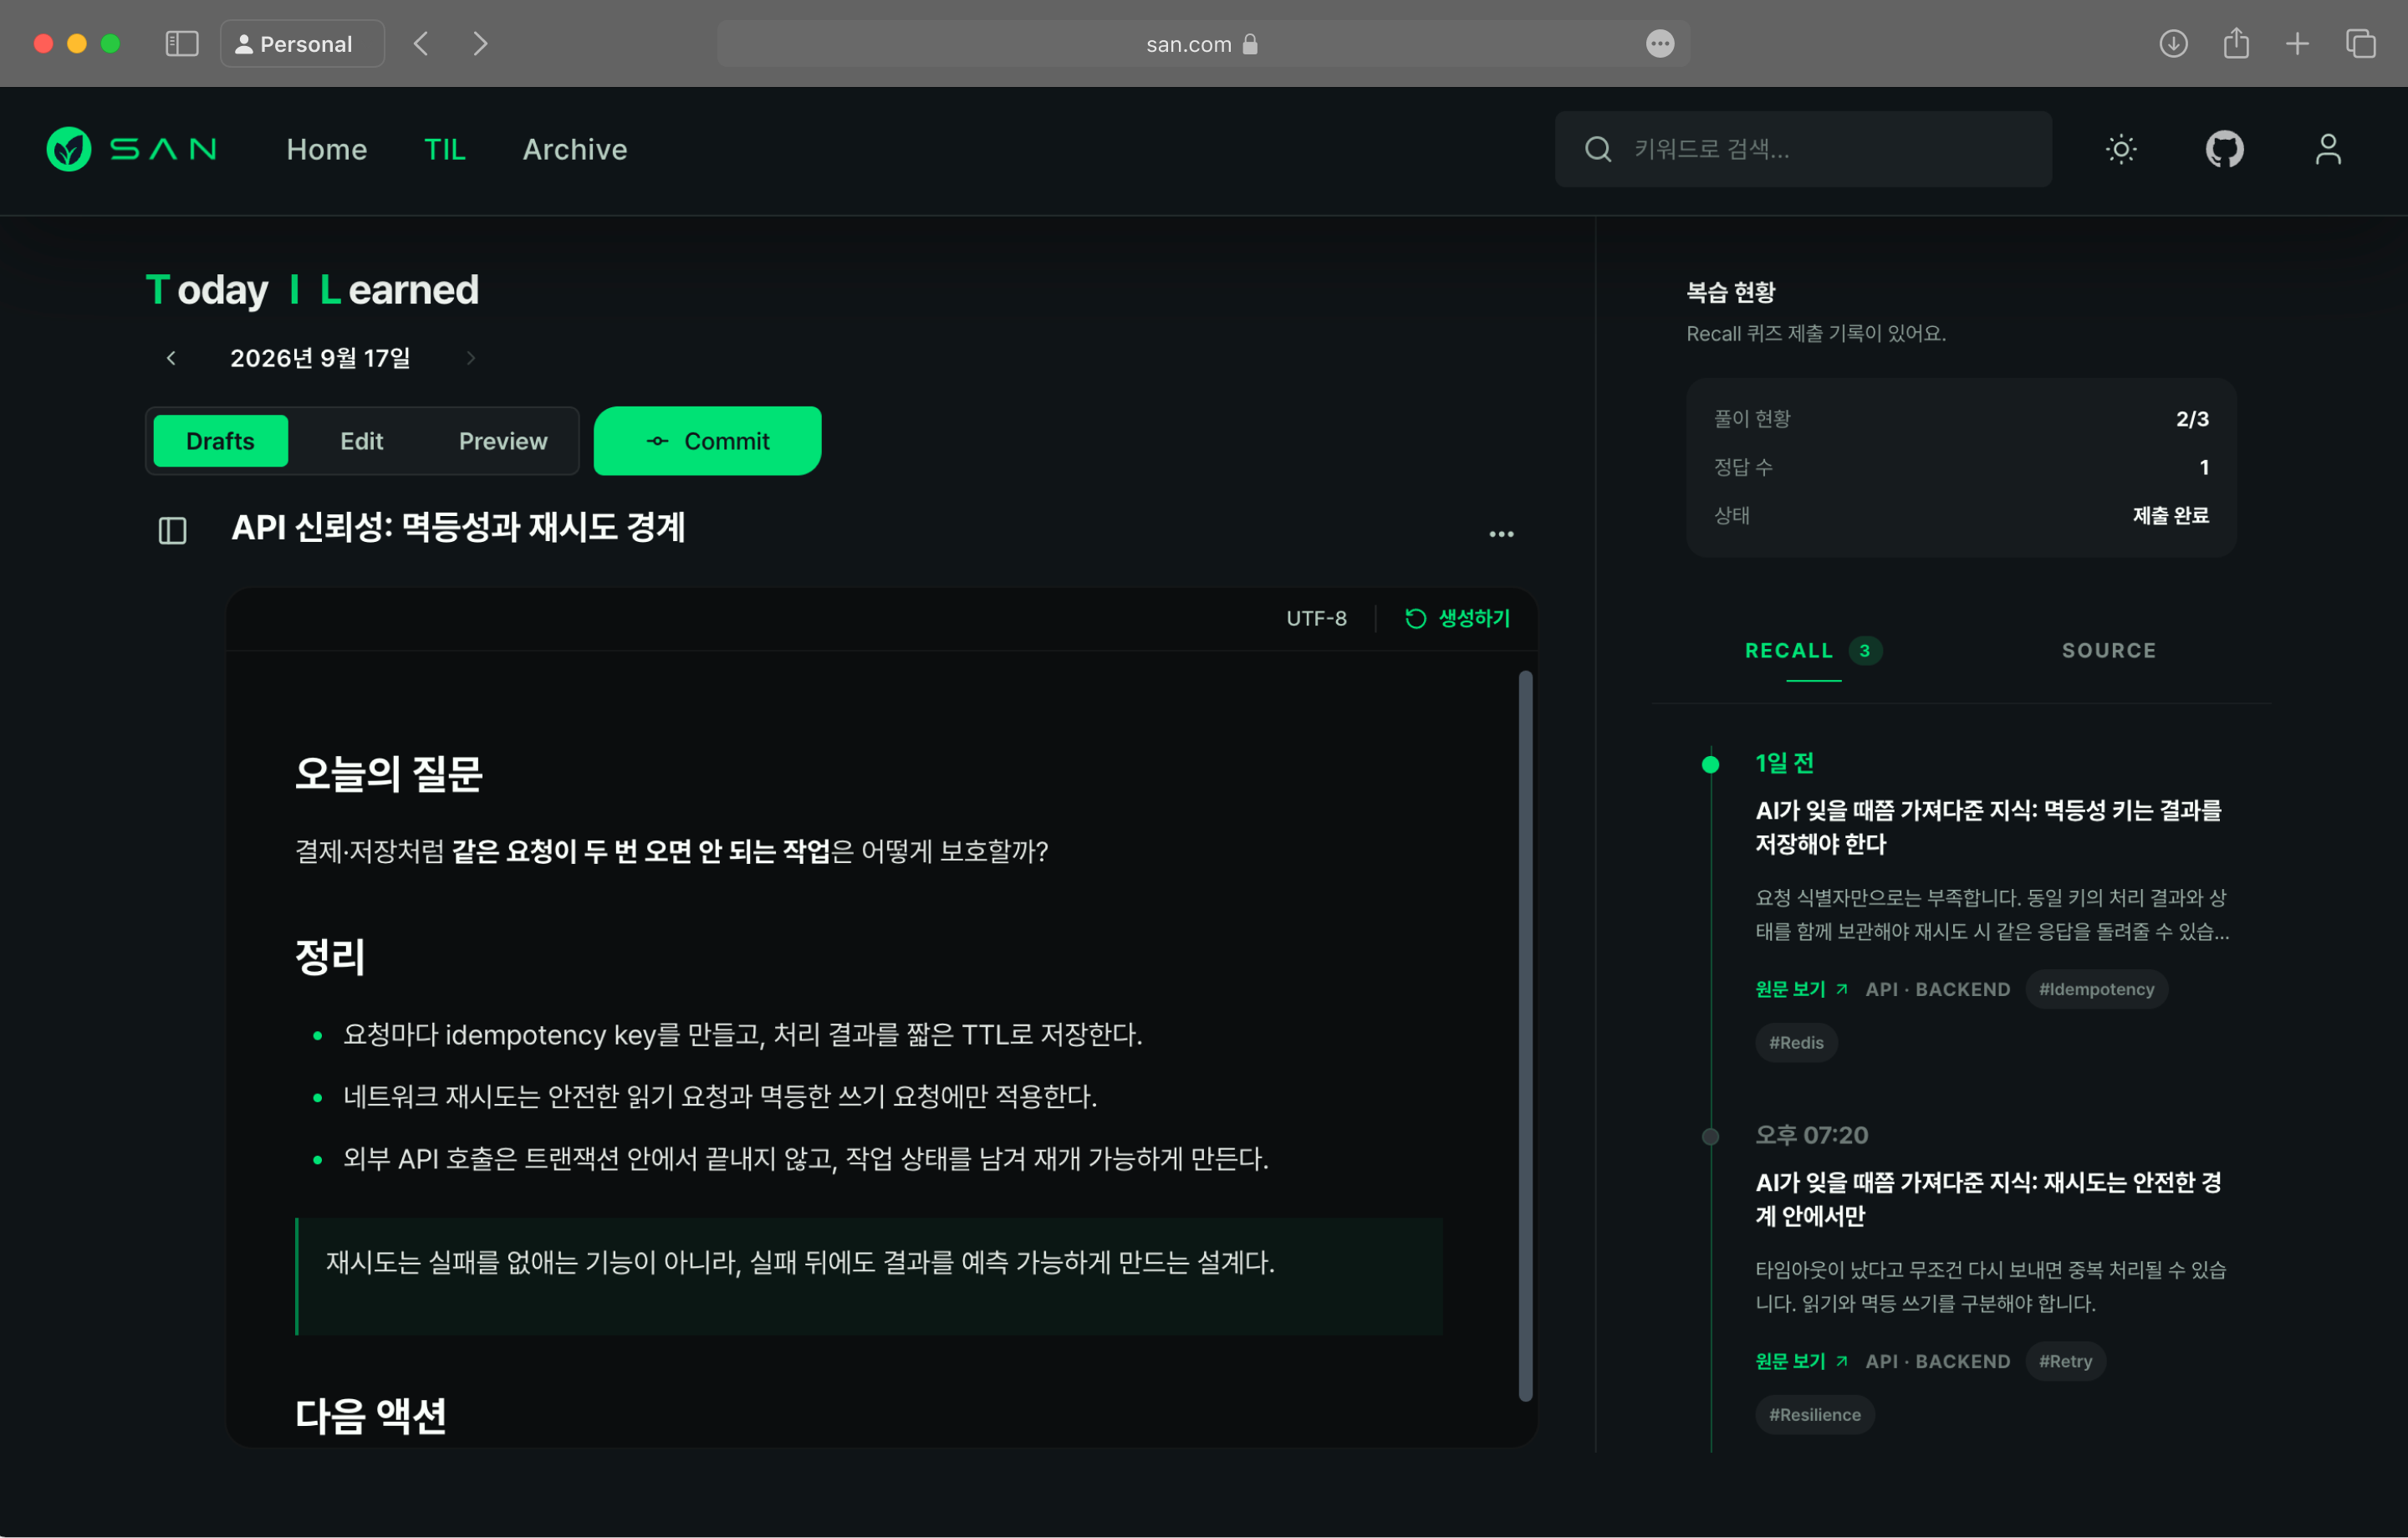
저장한 지식을 오늘의 TIL로
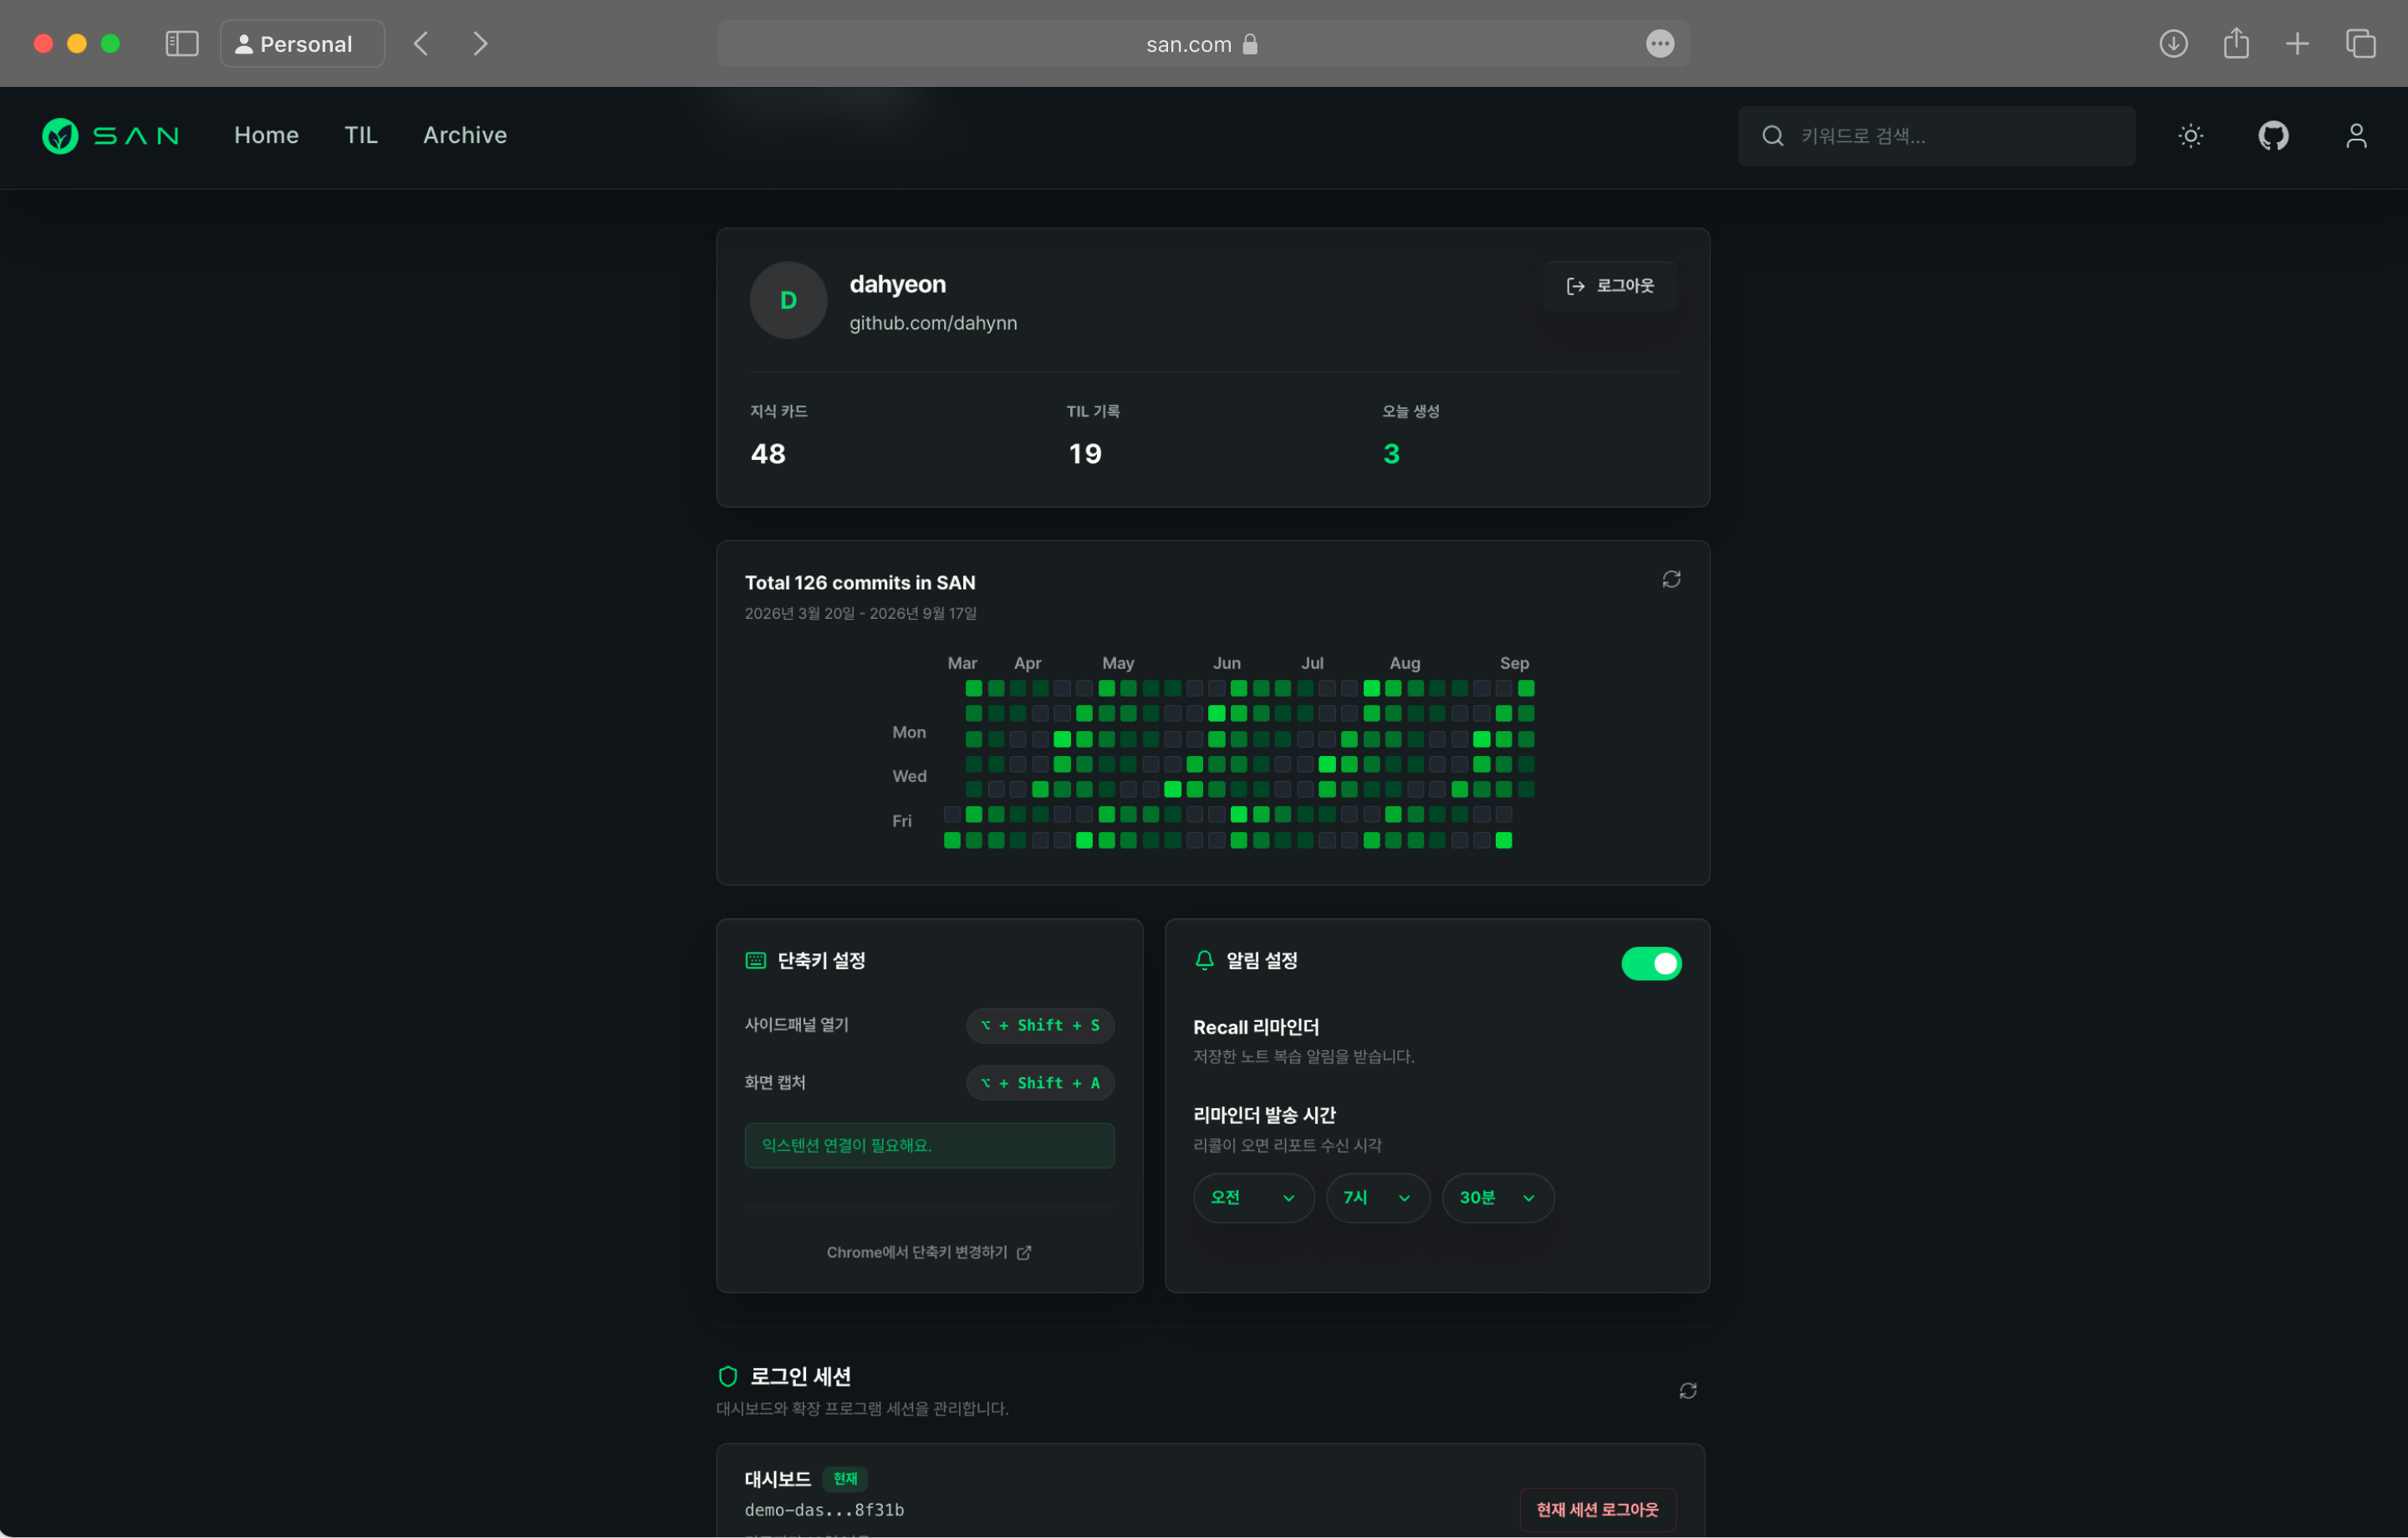
쌓인 기록을 마이페이지에서
크롬 확장 프로그램 기반 지식 관리
SAN크롬 확장 프로그램으로 저장한 자료를 검색, TIL, 지식 카드로 연결하는 서비스입니다. AI 정리 기능도 원문 근거를 남긴 상태에서 검토할 수 있도록 설계했습니다.
Java 21Spring Boot 3.5.14Spring Data JPAPostgreSQLRedisReact 18.3TypeScript 5.9작업이 큐로 넘어가도 누가 요청했고 어떤 경로로 실행됐는지 남겨야 했습니다.요청 스냅샷을 워커에서 복원하고 시작·성공·실패를 같은 추적 흐름으로 기록했습니다.

비동기 작업은 요청 스레드를 벗어나 실행되기 때문에 actorUserId, traceId, IP, User-Agent 같은 요청 맥락이 사라질 수 있었습니다.
큐에 넣는 순간 감사에 필요한 값을 스냅샷으로 고정하고, 워커가 실행될 때 같은 컨텍스트를 복원하기로 했습니다.
AuditedAsyncJobRunner가 요청 스냅샷을 전달하고 START·SUCCESS·FAILURE를 같은 traceId로 기록합니다.finally에서는 워커가 사용하기 전 컨텍스트를 다시 복원합니다.
채널을 넘나드는 로그인에서 장기 토큰을 주소에 실어 보내지 않았습니다.짧게 살아 있는 1회용 티켓으로 교환하고 읽는 순간 소비되도록 제한했습니다.

대시보드와 익스텐션 사이에서 JWT를 URL로 전달하면 브라우저 기록과 리퍼러 등에 장기 토큰이 남을 수 있었습니다.
URL에는 짧게 살아 있는 티켓만 전달하고, 교환 시 access token과 source client type을 다시 확인하기로 했습니다.
SecureRandom 32-byte URL-safe 티켓을 Redis에 저장했습니다.Dashboard → Extension은 TTL 2분, Extension → Dashboard는 TTL 30초이며 getAndDelete로 조회 즉시 소비합니다.
같은 모델과 같은 입력으로 순차 처리와 병렬 처리를 짝지어 비교했습니다.평균과 p95가 함께 줄어드는지 확인해 카드 요약 단계의 개선만 증명했습니다.
카드 3개의 AI 요약을 순차 호출하면서 각 응답 대기가 그대로 누적됐습니다.카드 요약 단계만 평균 17.68초까지 길어졌습니다.
모델·입력·카드 수를 동일하게 고정했습니다.실행 순서의 영향을 줄이기 위해 AB/BA를 균형 배치한 paired benchmark로 비교했습니다.
서로 독립적인 카드 요약 3건을 CompletableFuture로 동시에 실행했습니다.gpt-5-mini, 합성 카드 3개, 10쌍·총 20회 조건을 동일하게 유지했습니다.
성공 10/10 · 카드 요약 단계만 측정 · 전체 TIL·UI 응답 시간 제외

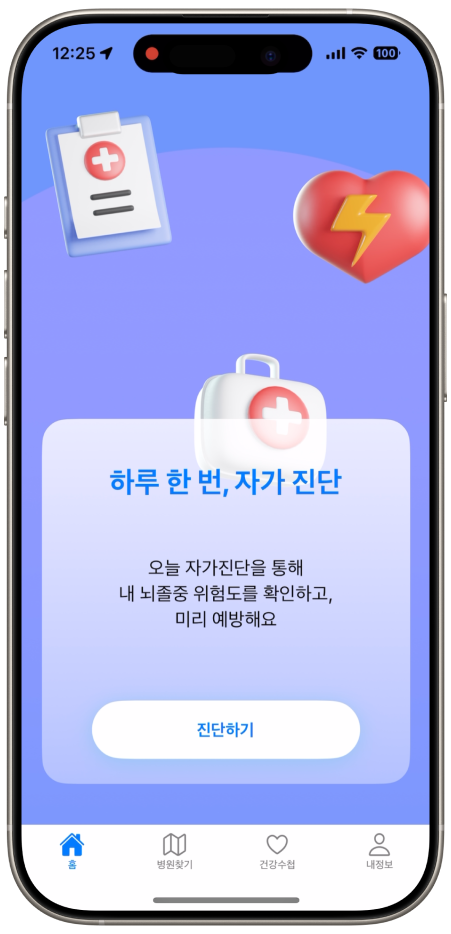
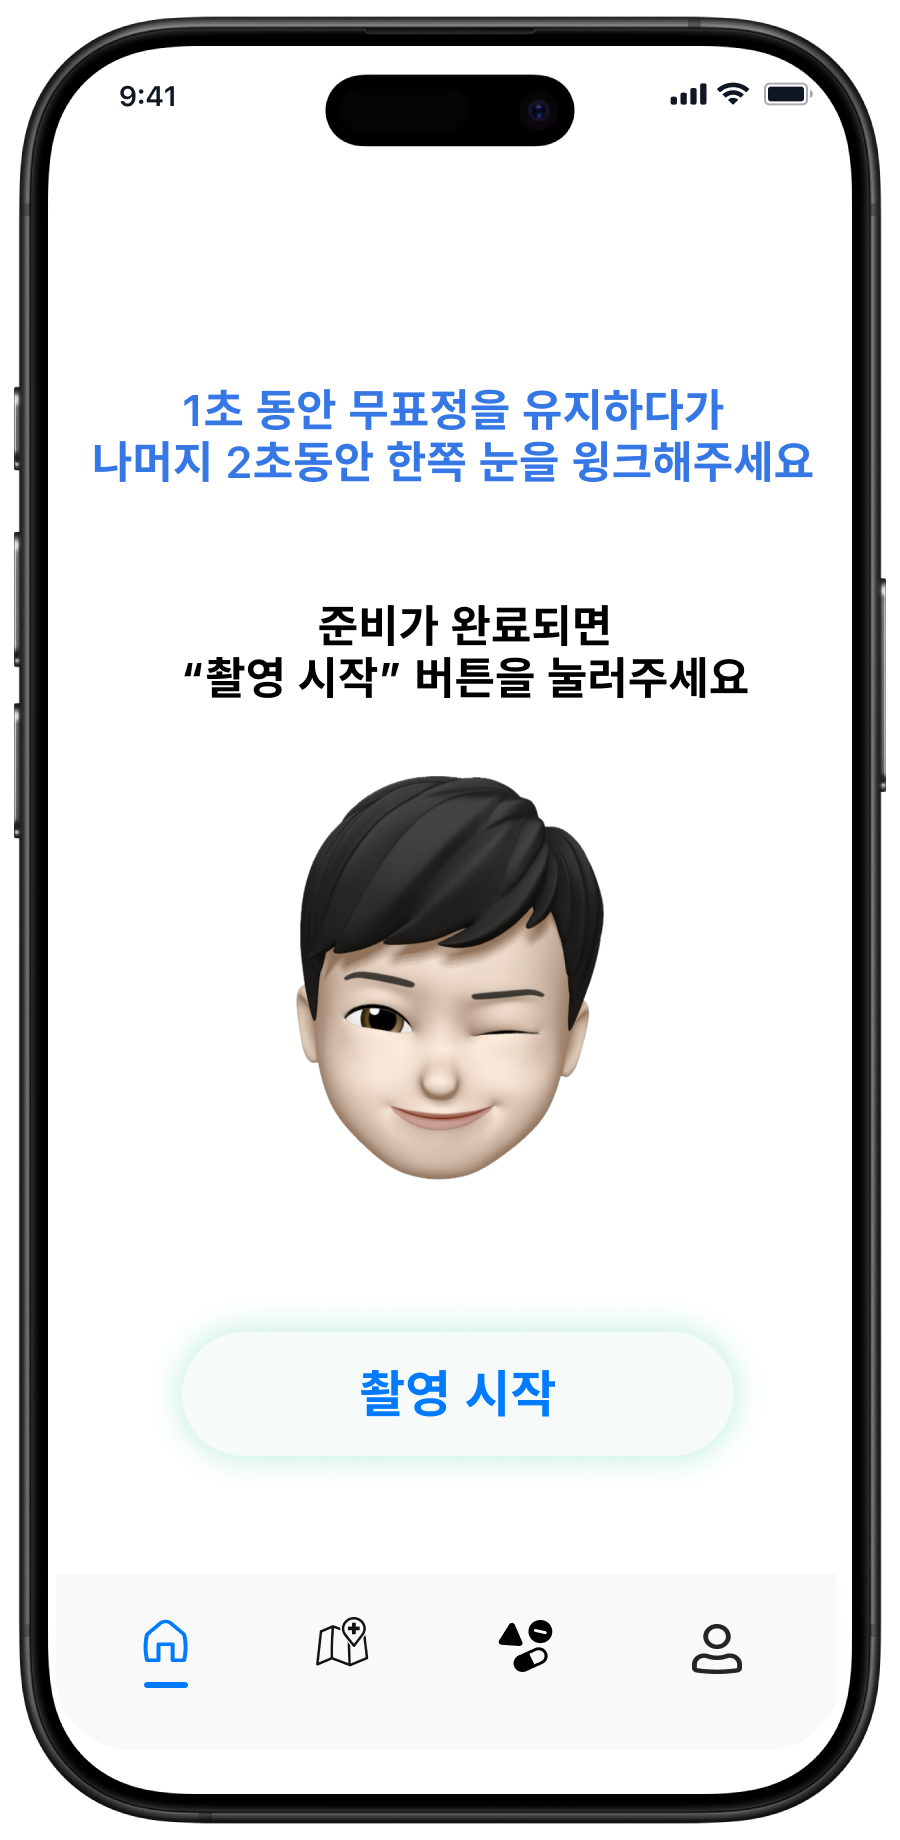
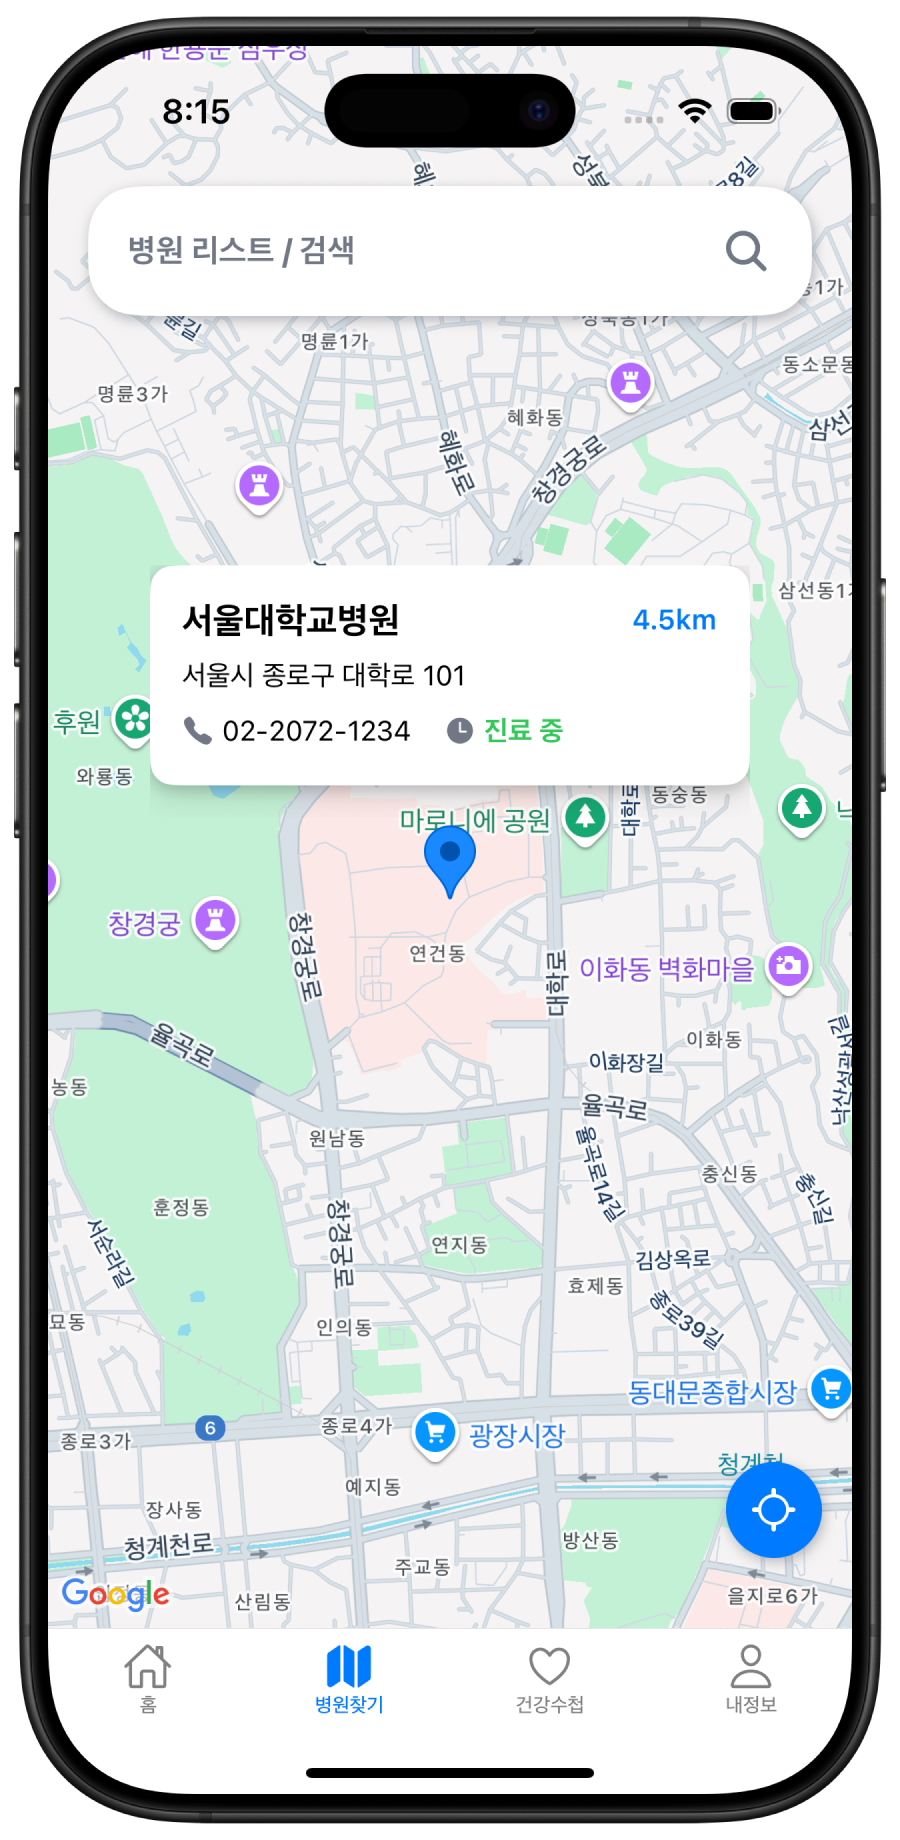
AI 기반 뇌졸중 위험 신호 확인 앱
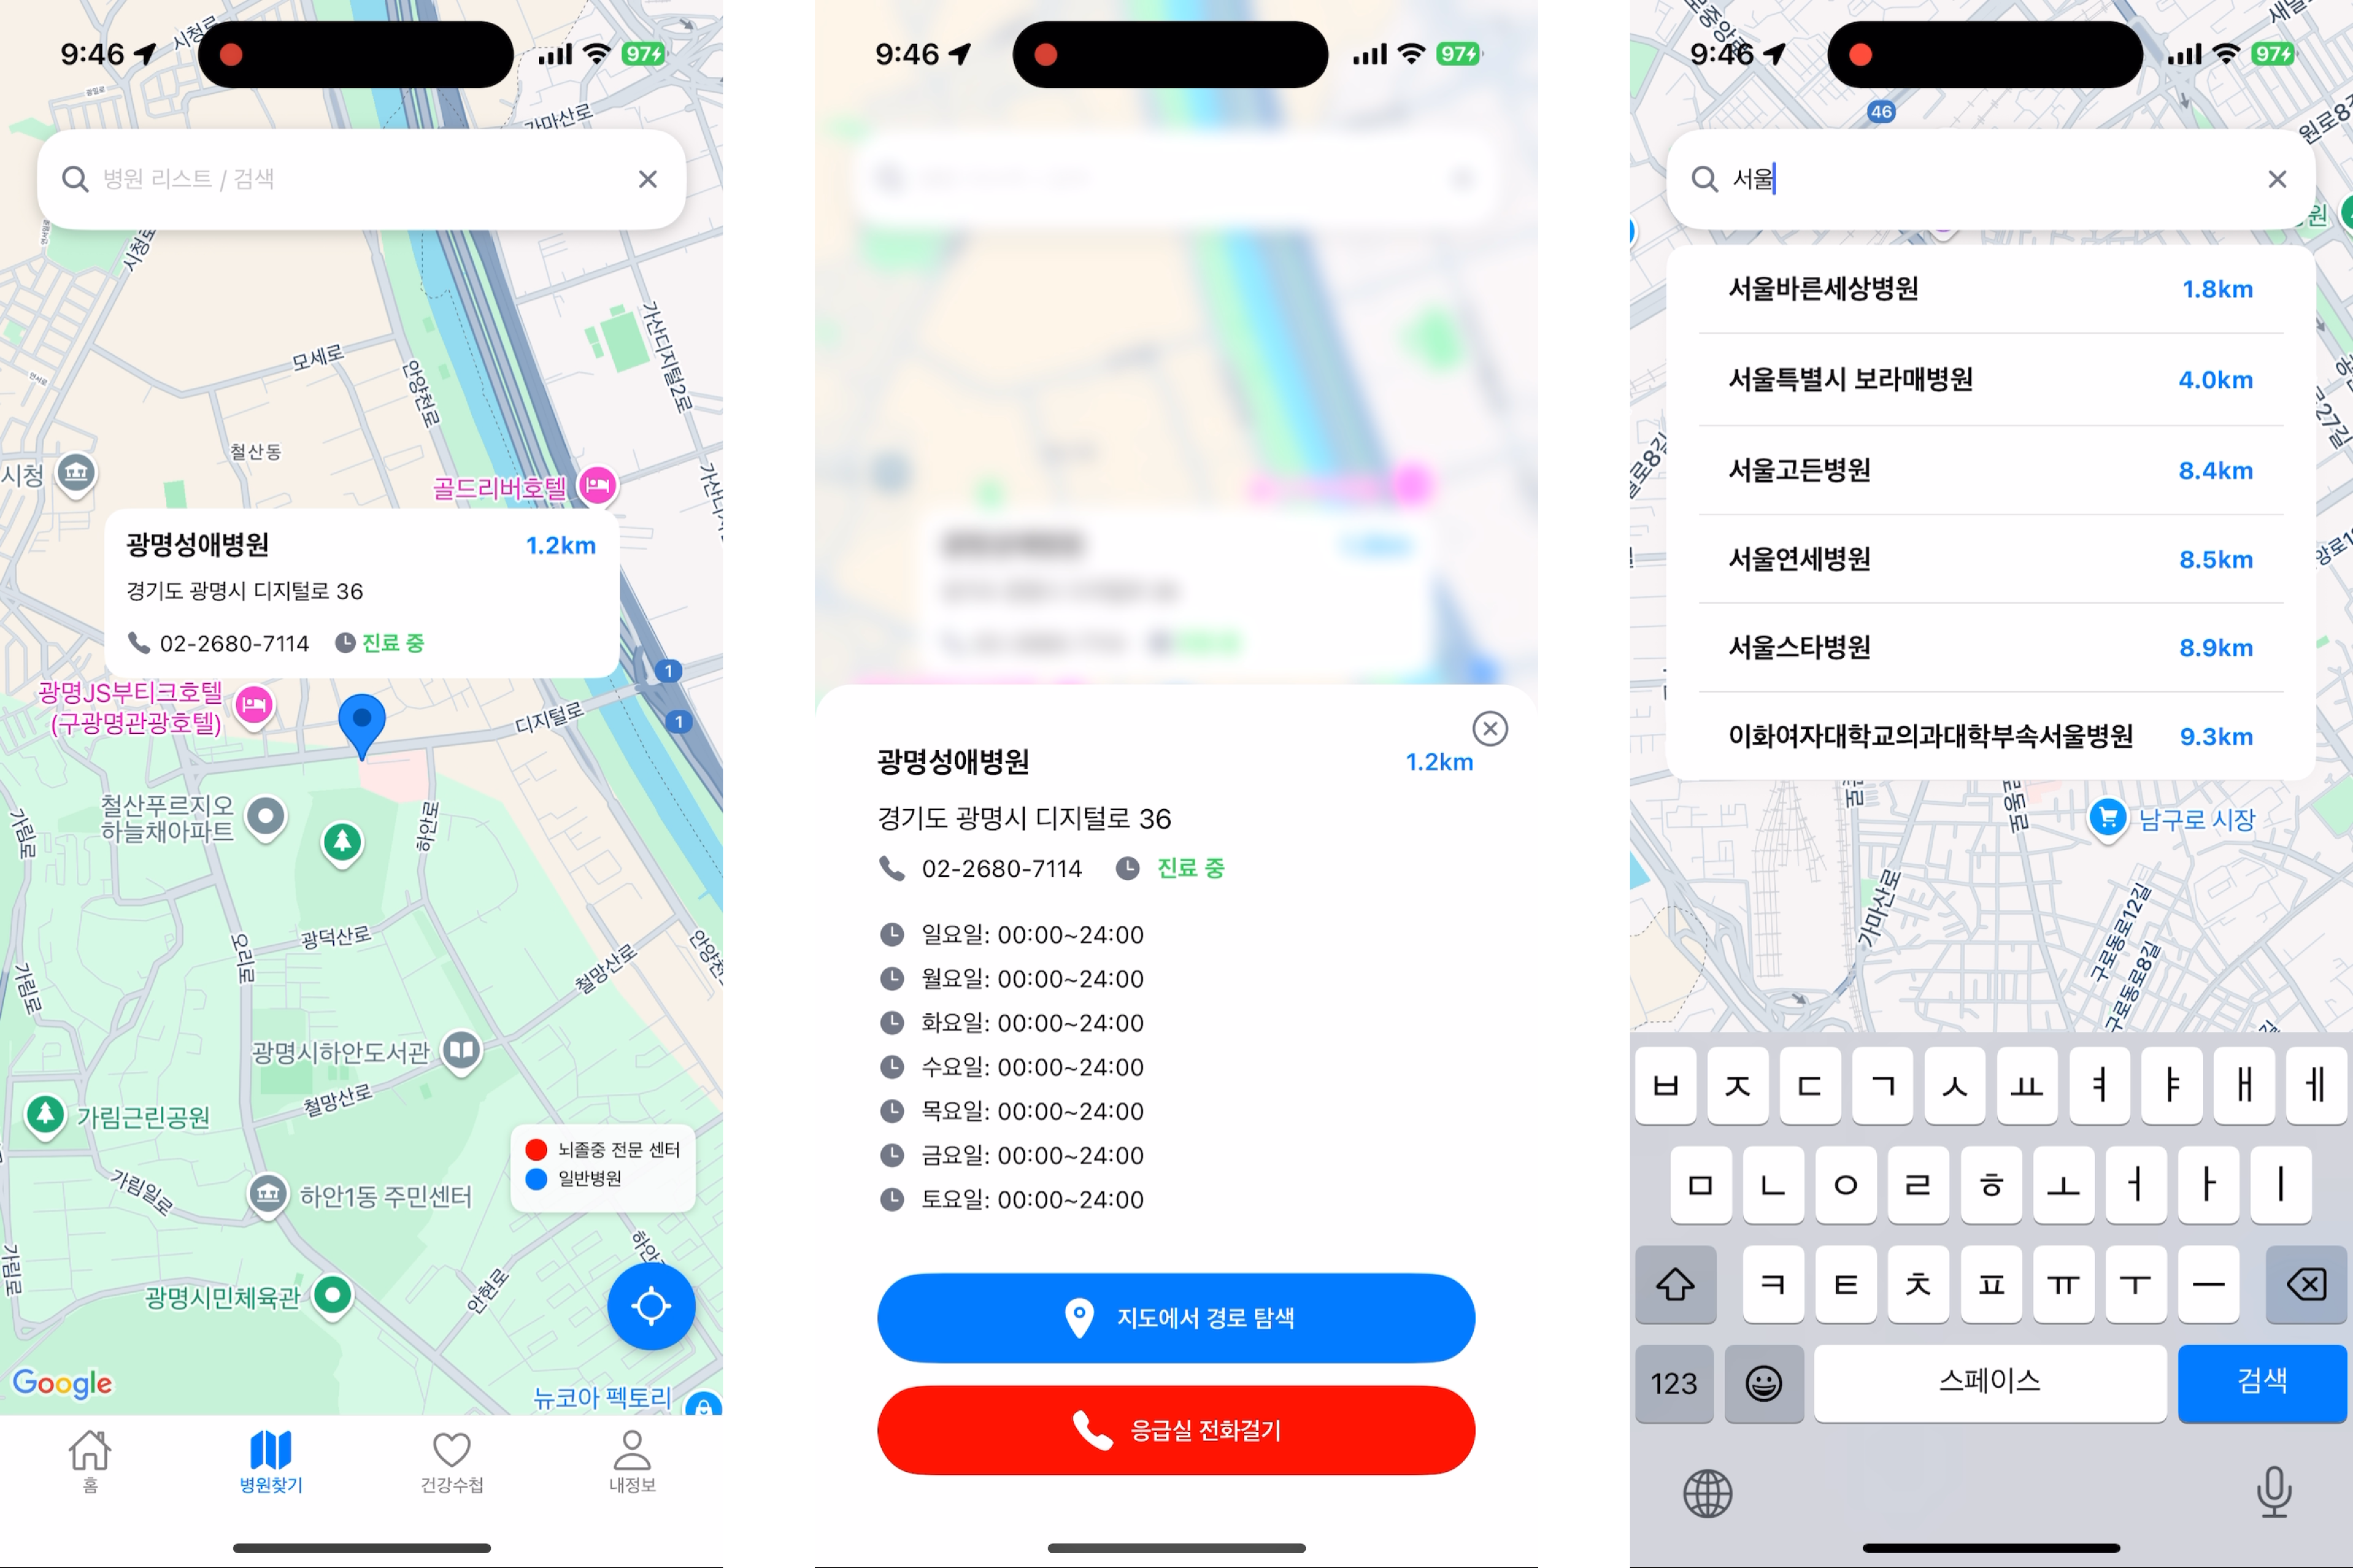
다시봄얼굴·음성·설문으로 뇌졸중 위험 신호를 확인하고, 결과와 병원 탐색으로 이어지는 모바일 앱입니다.
React NativeSpring Boot다시봄민감한 입력 · AI 응답 검증프로젝트에서 원본 업로드 경로를 제거하고, 입력과 AI 응답을 각각 검사하는 경계를 검증했습니다.
영상 ≤ 50MB / 음성 ≤ 20MB
형식·용량 검사요청 메모리에서 원본 전달
판정값·확률 검사서비스 저장소에 원본 업로드 안 함
허용된 응답만 저장기존 진단 경로는 AI 호출 전 얼굴·음성 파일을 S3에 올렸습니다. 분석 뒤에도 원본을 보관해야 하는 이유는 확인되지 않았습니다.
원본은 분석에 전달하되 서비스 저장소에는 남기지 않고, 허용 범위의 판정값·확률만 기록하는 기준입니다.
S3 업로드 의존을 제거했습니다. 형식·용량은 AI 호출 전에, 판정값 0/1과 유한한 확률 0~1은 저장 전에 검사합니다. 외부 오류는 일반화된 코드로 반환합니다.
2026-09-19 백엔드 테스트를 강제 재실행해 5개 클래스의 11건이 실패·오류·스킵 없이 통과했습니다. 영상 mp4/mov 최대 50MB, 음성 wav/pcm/m4a 최대 20MB, 전체 multipart 요청 75MB 기준으로 검사합니다. 검증 대상은 서비스의 입력·응답 처리와 저장 경로입니다.
다시봄기록 조회 · 소유권 검사진단 ID만 찾던 조회를 사용자 ID까지 함께 확인하도록 바꾸고, 타인 요청의 차단 범위를 검증했습니다.
결과와 연관 정보로 연결
연관 병원 조회도 중단
진단 ID만 조회하면 요청자와 기록 소유자가 연결되지 않습니다. 다른 사람의 ID를 아는 요청이 상세 기록으로 이어질 여지가 있었습니다.
기록의 존재 여부보다 소유권을 먼저 확인합니다. 일치하지 않으면 연관 병원 정보 조회도 진행하지 않습니다.
인증 사용자 ID를 컨트롤러에서 서비스로 전달합니다. findByIdAndUserId로 기록을 조회하고, 일치하지 않으면 DIAGNOSIS_NOT_FOUND로 처리합니다.
DiagnosisQueryServiceTest에서 타인 진단 ID 요청의 404 응답과 병원 저장소 미호출을 확인했습니다. DiagnosisControllerTest에서는 인증 사용자 ID가 서비스로 전달되는지 검사했습니다. 서비스·컨트롤러 단위의 검증입니다.